中国・ロシア艦艇が日本列島半周 防衛省発表
https://www.nikkei.com/article/DGXZQOUA27C5M0X20C22A9000000/
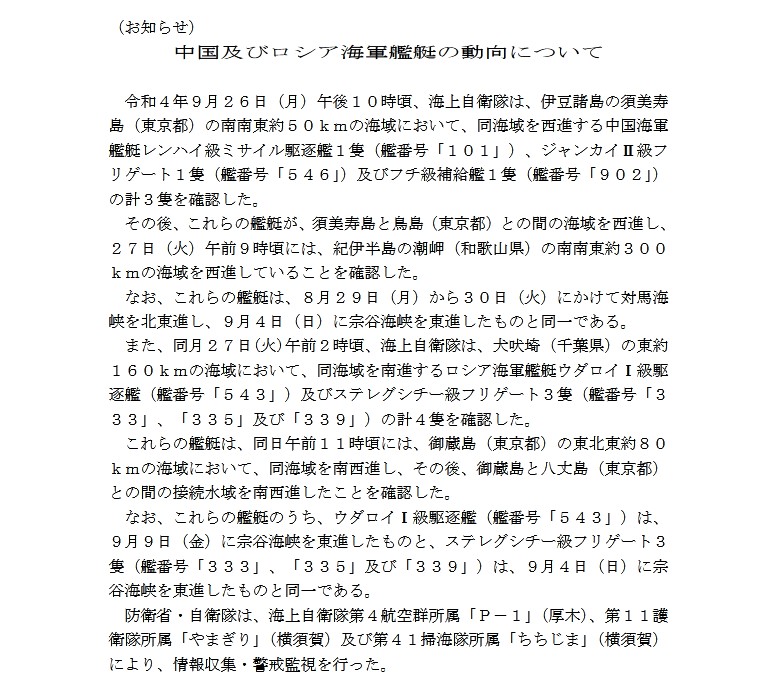
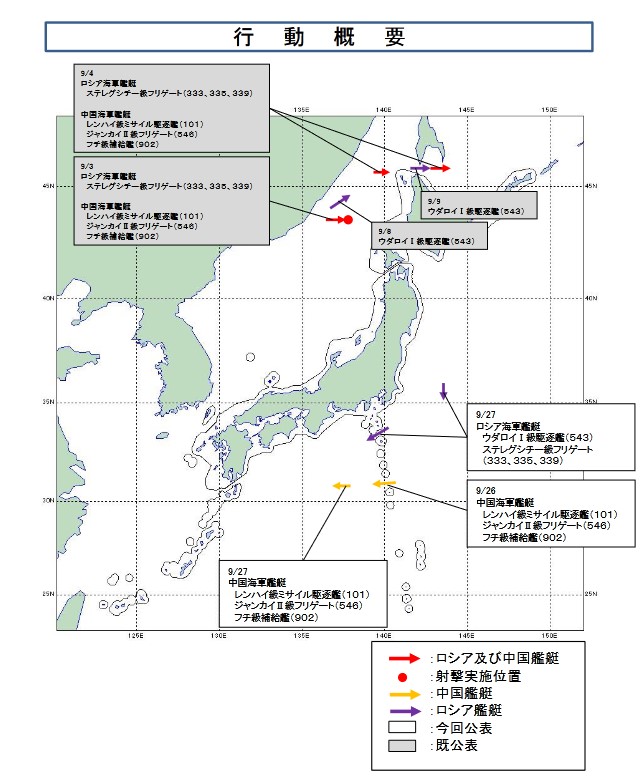
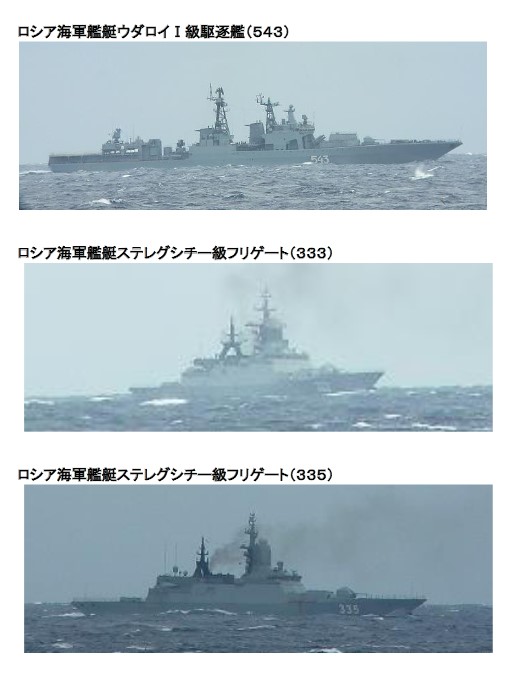
『防衛省は27日、中国海軍とロシア海軍の計7隻が9月上旬から1カ月ほどかけて日本列島を半周したと発表した。うち6隻は3日、日本の排他的経済水域(EEZ)外の北海道沖で機関銃を射撃した。その後、太平洋で合同パトロールに参加した可能性がある。防衛省は警戒を続ける。
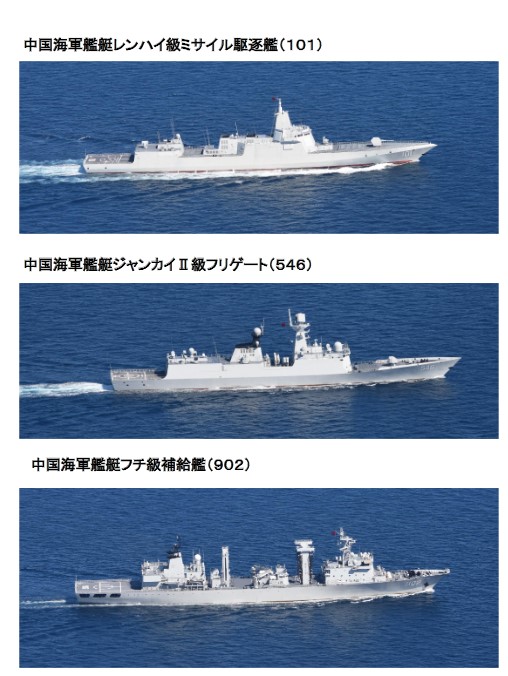
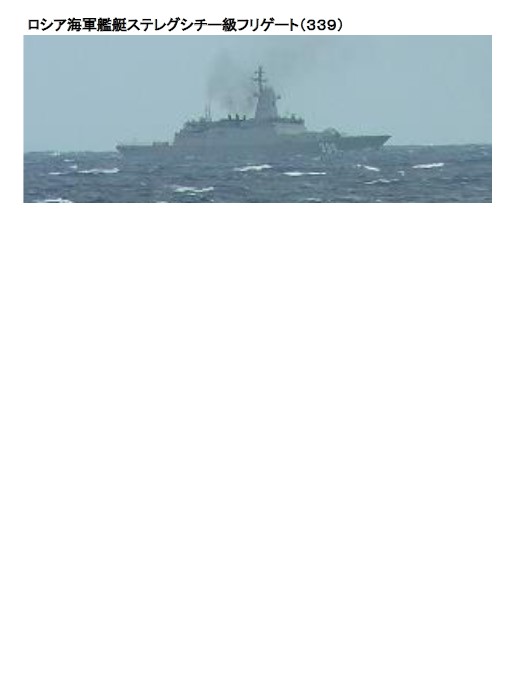
中国海軍のミサイル駆逐艦など3隻は26日に伊豆諸島(東京都)の須美寿島と鳥島の間の海域を西に進んだ。ロシア海軍のフリゲート艦3隻と駆逐艦1隻は27日、伊豆諸島の御蔵島と八丈島の間の日本の接続水域を通って南西に向かった。
防衛省は海上自衛隊の護衛艦や哨戒機などで情報収集と警戒監視にあたった。中国とロシアの艦艇による日本周辺海域での軍事活動が活発になっており、引き続き注視するという。
機関銃射撃はロシア軍が極東地域で開いた大規模軍事演習「ボストーク2022」の一環だ。ロシア国防省は15日にロシアと中国の海軍が太平洋で合同パトロールを開始したと公表していた。
多様な観点からニュースを考える
※掲載される投稿は投稿者個人の見解であり、日本経済新聞社の見解ではありません。
柯 隆のアバター
柯 隆
東京財団政策研究所 主席研究員
コメントメニュー
ひとこと解説
こういった活動はすぐに実害がないが、日本に防衛予算を増やせと促している。少し前であれば、防衛予算を増やそうとすると、野党や左派の団体は猛反対していたが、今は反対できなくなった。世界主要国はいっせいに軍拡に走っている。
軍拡は世界に平和をもたらすとは思えない。否、世界はますます不安定化する可能性が高い
2022年9月28日 6:47 』
東アジアでも軍事的な緊張が高まる中、安倍元首相の「国葬」が強行された | 《櫻井ジャーナル》 – 楽天ブログ
https://plaza.rakuten.co.jp/condor33/diary/202209280000/
『安倍晋三元首相の「国葬」が9月27日に東京の日本武道館で行われた。法的な根拠がないうえ、「統一教会(世界平和統一家庭連合)」との関係が問題になっている人物の葬儀を国儀式として国費で行うことに問題があることは言うまでもないが、そうした暴挙に集まった人は少なくないようだ。
統一教会は1954年、韓国で文鮮明によって創設されたが、その際に韓国軍の将校4名が教団の幹部として参加して重要な役割を果たしている。そのひとりが朴普煕。この4将校と緊密な関係にあった金鐘泌は陸軍情報局に所属していた軍人で、1961年5月に朴正煕が実行したクーデターに参加している。1962年10月に彼らはサンフランシスコで統一教会の幹部と秘密裏に会談、韓国における政治的な支援を教団側に約束したという。(Jeffrey M. Bale, “The Darkest Sides Of Politics, II,” Routledge, 2018)
韓国の情報機関はCIAの影響下にあり、そのアメリカの情報機関と統一教会は関係が深いと言えるだろう。この宗教団体で重要な役割を果たした朴普煕は1950年に士官学校へ入り、朝鮮戦争を経験しているが、その後、アメリカのフォート・デニングにある陸軍歩兵学校で訓練を受けている。
統一教会が創設された1954年に韓国で「APACL(アジア人民反共連盟、後にアジア太平洋反共連盟に改名)」も創設された。中心的な役割を果たしたのは台湾の蒋介石と韓国の李承晩。日本からは児玉誉士夫や笹川良一が参加、日本支部を設置する際には安倍晋三の祖父にあたる岸信介が推進役になったという。岸は中曽根康弘らと同じように、CIAと結びついていると言われている。
APACLは1966年、アメリカの情報機関を後ろ盾とする東ヨーロッパ出身の親ファシスト組織である「ABN(反ボルシェビキ国家連合)」と合体、WACL(世界反共連盟。1991年にWLFD/世界自由民主主義連盟へ名称変更)になる。(Scott Anderson & Jon Lee Anderson, “Inside the League”, Dodd, Mead & Company, 1986)
当初、WACLはAPACL系の人脈を中心に動いたが、1970年代になるとCAL(ラテン・アメリカ反共同盟)が実権を握る。ラテン・アメリカは第2次世界大戦後にアメリカやローマ教皇庁の支援でナチスの幹部や協力者が逃げ込んだ場所だということもあり、ヨーロッパのナチス人脈との結びつきが強く、中でもイタリアの反コミュニスト人脈との関係は深い。必然的に、そうした人脈を利用してアメリカやイギリスの情報機関が編成した「NATOの秘密部隊」ともつながる。
中央アメリカのニカラグアでは1979年7月にサンディニスタがアメリカの巨大資本を後ろ盾とし、シオニストと関係がソモサ家を武力で倒した。「ニカラグア革命」だが、すぐにCIAはこの革命政権を倒すために秘密工作を開始、ソモサ体制の軍人を集めて「コントラ」を編成し、反革命戦争を始めた。その際、CIAは資金を調達するためにコカイン取引を利用する。
1980年7月にはボリビアでルイス・ガルシア・メサのクーデターがあった。大物麻薬業者6人と軍人が手を組んで実行したことから「コカイン・クーデター」とも呼ばれている。
計画の立案者は元ゲシュタポ幹部で「リヨンの屠殺人」とも呼ばれたクラウス・バルビー。大戦中、バルビーはフランスのリヨンでゲシュタポを指揮、レジスタンスの英雄であるルネ・アルディを拷問死させている。
コカイン・クーデターがあった1980年、統一教会は南アメリカへ活動の範囲を広げ、ボリビアへの影響力を強める。文鮮明は側近の朴普煕を含むチームをボリビアへ派遣、クーデターで実権を握ったグループと協力関係に入る。クーデター政権はWACLのラテン・アメリカにおける組織であるCALと手を組んでいる。
その統一教会がラテン・アメリカで行っていたマネーロンダリングの拠点が銀行の秘密厳守が保証されていたウルグアイだったが、1996年に同国にある銀行の労働組合がそうした資金洗浄について内部告発している。
組合によると、例えば、統一教会は女性信者約4200名にひとり2万5000ドルをモンテビデオにある統一教会系銀行のバンコ・デ・クレディトへ預金させている。総額は約1億0500万ドルになるが、それがどこから来たのかは不明だ。
また、統一教会はジョージ・H・W・ブッシュへ「講演料」という形で多額の報酬を与えていたことでも知られている。ブッシュはジェラルド・フォード政権でCIA長官を務めたが、遅くともエール大学でCIAにリクルートされた可能性が高い。なお、ブッシュの父親はアレン・ダレスとウォール街仲間で、親しい。
統一教会を創設した文鮮明は2012年9月3日に死亡し、内部が分裂しているとする話が伝えられている。
WACLがターゲットにしていたソ連は1991年12月に消滅、ネオコン(シオニストの一派)はその直後に世界制覇プロジェクトを作成した。ネオコンが支配していた国防総省で作成された「DPG草案」である。
このドクトリンは旧ソ連圏の復活を阻止するだけでなく、潜在的ライバルの中国やEUを潰し、覇権の基盤になるエネルギー資源を支配しようとした。つまり中東もターゲットに含まれる。
ネオコンは手始めにユーゴスラビアの解体に取り掛かった。ビル・クリントン大統領は1997年に国務長官を好戦派のマデリーン・オルブライトに交代、98年4月にアメリカ上院はNATOの拡大を承認、その年の秋にオルブライトはユーゴスラビア空爆を支持すると表明。そして1999年3月にNATOはユーゴスラビアを先制攻撃した。
ソ連が消滅した直後からアメリカの支配層は日本も自分たちの戦争マシーンに組み込もうとする。国連中心主義を主張していた細川護熙を1994年4月に倒し、95年2月にジョセイフ・ナイが「東アジア戦略報告(ナイ・レポート)」を発表している。10万人規模の駐留アメリカ軍を維持するだけでなく、在日米軍基地の機能を強化、その使用制限は緩和/撤廃されることが謳われていた。その背後で動いていたのはマイケル・グリーンとパトリック・クローニン、そしてカート・キャンベルだ。
1996年4月に橋本龍太郎首相とウォルター・モンデール駐日米大使は沖縄県宜野湾市にある普天間基地の返還で合意したと発表、同県の名護市辺野古に新基地を建設することになる。
ナイ・レポートは日本をアメリカの戦争マシーンへ組み込む道筋を示しているが、日本側は抵抗したようだ。そうした中、人びとを不安にさせるような出来事が相次ぐ。
例えば1994年6月に長野県松本市で神経ガスのサリンがまかれ(松本サリン事件)、95年3月20日には帝都高速度交通営団(後に東京メトロへ改名)の車両内でサリンが散布され(地下鉄サリン事件)ている。1994年7月に警察庁長官は城内康光から國松孝次へ交代したが、その國松は95年3月30日に狙撃された。一時、かなり危険な状態に陥ったと言われている。
そして1995年8月27日付けのスターズ・アンド・ストライプ紙は1985年8月12日に墜落した日本航空123便に関する記事を掲載する。この旅客機が墜ちる前、大島上空を飛行していたアメリカ軍の輸送機C130の乗組員だったマイケル・アントヌッチの証言に基づく記事で、自衛隊の責任を示唆している。
1996年4月に橋本龍太郎首相はビル・クリントン大統領と会談、「日米安保共同宣言」が出された。これによって安保の目的が「極東における国際の平和及び安全」から「アジア太平洋地域の平和と安全」に拡大、1978年11月の「日米防衛協力の指針(旧ガイドライン)」も見直されることになった。
ナイ・レポートは1997年に「日米防衛協力のための指針(新ガイドライン)」という形でまとめられ、「日本周辺地域における事態」で補給、輸送、警備、あるいは民間空港や港湾の米軍使用などを日本は担うことになった。そしてNATOによるユーゴスラビアへの空爆があった99年に「周辺事態法」が成立する。
周辺事態とは、「そのまま放置すれば我が国に対する直接の武力攻撃に至るおそれのある事態等周辺の地域における我が国の平和及び安全に重要な影響を与える事態」を意味し、「周辺」は「地理的なものではない」という。当時の防衛庁長官、野呂田芳成の国会における答弁によると、アメリカの判断を日本政府がノーと言うことは「実態上はないと思います」。こうした視点から台湾をめぐる軍事的な緊張を考えなければならない。
アメリカ政府の政策でEUは崩壊の瀬戸際にある。最大の原因はエネルギー資源をロシアから購入するなとジョー・バイデン政権が命じたからだ。中国の場合、中東から石油を運ぶルートはインド洋からマラッカ海峡を通り抜け、南シナ海と東シナ海を通過する。アメリカ軍によって海路を断たれる可能性がある。中国がミャンマーにパイプラインを建設し、ロシアとの関係を強化している理由のひとつはそこにある。
2015年6月、総理大臣だった安倍晋三は赤坂の「赤坂飯店」で開かれた官邸記者クラブのキャップによる懇親会で興味深い話をしたという。?「安保法制は、南シナ海の中国が相手なの」と口にした?と報道されている。安倍政権下、着々と対中国戦争の準備が進められていたのだ。
その前に日本は中国との関係を悪化させる政策を打ち出している。2010年6月に発足した菅直人内閣は閣議決定した尖閣諸島に関する質問主意書の中で「解決すべき領有権の問題は存在しない」と主張、1972年9月に日中共同声明の調印を実現するために田中角栄と周恩来が合意した「棚上げ」を壊したのである。
この合意で日中両国は日本の実効支配を認め、中国は実力で実効支配の変更を求めないことを決めていたわけで、日本にとって有利。それを壊した理由は日本と中国との関係を悪化させることにあったとしか考えられない。
そして同年9月、海上保安庁は尖閣諸島付近で操業していた中国の漁船を取り締まり、漁船の船長を逮捕した。棚上げ合意を尊重すればできない行為だ。その時に国土交通大臣だった前原誠司はその月のうちに外務大臣になり、10月には衆議院安全保障委員会で「棚上げ論について中国と合意したという事実はございません」と答えているが、これは事実に反している。
安倍が南シナ海について口にした翌年の5月から蔡英文が台湾の総督を務めている。彼女はアメリカの力を借りて「独立」を実現しようと考えたようだが、アメリカは台湾を中国制圧の道具にしようとする。
そうした中、自衛隊も対中国戦争の準備を始めている。2016年に自衛隊は与那国島に施設を建設、19年には奄美大島と宮古島に作り、そして23年には石垣島でも完成させる予定だ。
アメリカ国防総省系のシンクタンク?「RANDコーポレーション」が今年出したレポート?によると、こうした施設の建設はGBIRM(地上配備中距離弾道ミサイル)で中国を包囲するとアメリカは計画しているのだが、インド太平洋地域でそうしたミサイルの配備を容認する国は日本以外にないとRANDコーポレーションは考えている。
その日本には「専守防衛」の建前と憲法第9条の制約があるため、アメリカはASCM(地上配備の対艦巡航ミサイル)の開発や配備に協力するという形にするしかない。そのASCMを南西諸島に建設しつつある自衛隊の施設に配備する計画のようだ。
?読売新聞によると、日本政府は射程距離が1000キロメートル程度のミサイルを開発、艦艇、戦闘機、そして地上から発射できるようにする?のだという。地上発射の改良型は2024年度、つまり石垣島で施設が完成した翌年度にも配備する方針だとしている。
台湾をめぐり、アメリカと中国が戦争を始める可能性は小さくない。ネオコンの無謀な計画のため、アメリカは経済的にも軍事的にも苦境に陥っている。「ルビコン」を渡った以上、勝利できなければ破滅だ。核戦争で脅せばロシアも中国も屈服するとネオコンは考えていたのだろうが、屈服しない。日本の警察当局もそうした事態を想定している可能性があるが、安倍の「国葬」はCOVID-19騒動と同じように戒厳令の予行演習になったことだろう。』
ロシア当局に拘束された日本領事、既に解放と政府関係者=報道
https://www.epochtimes.jp/2022/09/118965.html
『[東京 27日 ロイター] – ロシア当局に拘束されたウラジオストクの日本総領事館の領事に関し、日本政府関係者が、拘束は数時間で既に解放されていると明らかにしたと、共同通信など国内メディアが27日報じた。』
米国は砲弾のグローバル・サプライ・チェーンを構築しようとしていないか?
https://st2019.site/?p=20325
※ 「ありそうな話し」だ…。
※ アメ様のご意向無しに、日本政府が「独断で」「武装強化」に動くことは、あり得ない…。
※ 「どこの勢力」に向けての話しなのかは、説明を要しないだろう…。
※ たぶん、「全面戦争」をも、視野に入れていると思われる…。
『※雑報によると、スロヴァキア製の155ミリ砲弾がウクライナに供給されつつあり。
これは私見だが、米国は砲弾のグローバル・サプライ・チェーンを構築しようとしていないか?
平時に世界中の小国にカネを払って少量ずつ、砲弾量産を続けていてもらう。そうすれば、有事に急速増産をかけられるから。日本政府が急に弾薬増産に意欲的になったのも、その背景があるからではないか?』
習近平氏「強軍思想」の経済学 軍民融合の挙国体制
風見鶏
https://www.nikkei.com/article/DGXZQOGM219170R20C22A9000000/


『10月の中国共産党大会を前に、中国人民革命軍事博物館は習近平(シー・ジンピン)中央軍事委員会主席の強軍思想と改革をたたえる特別展を開いた。7月末に来館した習氏は強調した。「あと5年で人民解放軍は建軍100年を迎える。『建軍100年奮闘目標』を全力で実現しよう」
習氏がしばしば言及するこの目標は実は中身が明確にされていない。習氏が3期目の総書記に就けば、5年後の2027年は任期の最終年となるだけに「秘めたる野心」への懸念は強い。
習氏は最高指導者としての10年間で「強軍建設」に加え、陸海空・宇宙・サイバーをつなぐ広大な空間を安全保障の対象とする概念を構築した。26兆円に達するいまの軍事費だけでは足りない。
そこであらゆる資源を活用する挙国体制をとった。代表例が国防と民間のイノベーションの相乗効果を図る「軍民融合」だ。
「海の万里の長城」とも呼ばれる海洋観測網がある。平時は漁業や海洋資源の開発を支援するが、有事は一転して潜水艦や軍艦の偵察網になる。習氏が4月に視察した中国海洋大学の研究院が開発した。衛星や調査船、海底装置など空と海の情報網を連動する。
同事業は別のイノベーションにも連鎖した。海底装置をつくるハイテク企業は昨年、海底技術の蓄積も生かして中国初の海中データセンター事業を発表した。
スマート漁業も安全保障と表裏一体だ。中国の漁船は衛星と連動する民間のアプリで海上でもチャットができ、漁場や魚の市況の情報も入手可能という。便利なシステムを通じて当局は漁船を統制し組織化する。
中国は南シナ海を含む広大な海域を「管轄海域」と主張する。海軍や海警局の船だけでは管理しきれない。100万隻ともいわれる漁船を監視や占拠、他国の海中探査機の回収に使って戦力化する戦略だ。
中国福建省石獅市の漁港から出港する漁船群(22年8月16日)=共同
地方政府や国有企業は次々と軍民融合投資ファンドを設立した。把握可能な20の基金の公開情報だけでも規模は約7000億元(14兆円)に達する。投資先は半導体や人工知能から電磁波、レーダー、ブロックチェーンなど多岐にわたる。
中国が挙国体制をとる一方で、日本は対中戦略でも縦割りが目立つ。
対中国で重要なサイバー防衛も、国家レベルの攻撃をどう抑止するかについて大きな絵図を描く体制はない。中国はあらゆる分野が国防で連携するのに、日本は産業界や学術界に分散する中国情報を集め、効率的な戦略を考える仕組みも不足する。
権威主義の中国だが、自動的に挙国体制が生まれたわけではない。最初に軍民融合を唱えたのは胡錦濤(フー・ジンタオ)前国家主席だ。当時は軍内部に利権がはびこり、縦割りの組織は命令しても十分に動かなかった。
習氏は「反腐敗闘争」の名目で利権を握る幹部らを追放した。無期懲役の厳罰や死者も相次いだ粛清を経て、ようやくトップダウンを可能とする組織改革を断行した。「軍にメスを入れれば返り血を浴びる」といわれるなかで、習氏にとっても危険な賭けだった。
中国人民革命軍事博物館(手前)の右奥には「八一大楼」と呼ばれる中央軍事委員会の入るビルがある(北京市内)
習氏は強い意志をもって強軍路線を進めてきた。そのために、持てる資源の価値を最大化する道を模索した。日本はどう対峙すべきか。防衛予算の増額も必要となるが、いまの国のあり方のまま予算を増やすだけでは十分な効果は発揮できないのではないか。
9月29日に日中は国交正常化50年を迎える。次の50年によりよい日中関係を維持するためにも中国への隙のない備えが必要となる。
(中国総局長 桃井裕理)』
二階氏「媚中派とかいうけど中国と話できなくてどうすんだ」日中関係50年支える“議員外交”
https://news.yahoo.co.jp/articles/4231726524a24639c001de3c9625d72f9ca57cfb
『来週、国交正常化50年を迎える日本と中国の関係を振り返る「日中50」です。両国関係に欠かせないものに“議員外交”がありますが、最近では「媚中派」という批判の声がついてまわります。
自民党 二階俊博 元幹事長
「中国との間に格別の関係があるんですよ」
中国との“議員外交”を牽引してきた自民党の二階元幹事長。
中国 習近平 国家主席
「中国は中日関係の発展を重視しています」
2015年、およそ3000人の大訪問団を率いて訪中します。党役員としては異例の習近平国家主席との面会を行い、安倍総理の親書を手渡しました。
自民党総務会長(当時) 二階俊博氏
「3000人の皆さんの前で(安倍総理の親書を)渡すのが一番良かろうと思って」
2012年の民主党政権による尖閣国有化と翌年の安倍総理の靖国神社参拝によって、“戦後最悪”と呼ばれるほど関係が悪化していた当時の両国。この時の訪中がその後の習主席の来日に繋がるなど、関係改善に大きく貢献したとされます。“議員外交”について、二階氏はこう語ります。
自民党 二階俊博氏
「政府の使いではないんですよね。ですから、そういう新たな立場で、(議員外交を)積極的にやっぱり、やっていくっていうことが大事でしょうね」
当時の田中総理と周恩来首相が北京で国交正常化に合意してから、29日で50年。歴史認識や天安門事件などで、日中は幾度も困難な時期を迎えましたが、小沢一郎氏や福田康夫氏らによる“議員外交”が関係改善の起爆剤になってきました。
しかし、中国の軍事拡大や新型コロナウイルスの発生で、“議員外交”は厳しい局面に立たされています。
さらに日中関係を重視する政治家への「媚中派」「朝貢外交」との批判がインターネット上などで強まっています。
自民党 二階俊博氏
「媚中派とか何とか言うけど、中国と話できなくてどうすんだと、言ってるお前は中国の誰と話できるんだと。中国のどの発言、どの態度が悪いって言うなら、一言抗議にいけるかって」
二階氏は近隣の大国である中国と本音で語り合える関係こそが重要なのだと強調します。
自民党 二階俊博氏
「50年って言ったら長い年月だけども、(日中の関係を)大きく捉えたら、短い期間とも言えるんですね。日本は中国なしに、やっぱり国際社会でやっていけないでしょう。中国との関係っていうのは深いでしょう。こういうことをやっぱり忘れたら駄目ですよね」
安倍政権時代に合意した習氏の来日は現在も宙に浮いた状態です。
次の50年の日中関係に、“議員外交”は何が出来るのか。政治家たちの底力が問われています。
TBSテレビ 』
ハッカー集団「キルネット」はなぜ日本に「宣戦布告」したのか
https://wedge.ismedia.jp/articles/-/27975
『2022年9月6日から7日にかけて、行政情報ポータル「e-GOV」(デジタル庁)、地方税ポータル「eLTAX」(地方税共同機構)、東京メトロ、大阪メトロ、名古屋港管理組合、クレジットカード大手JCB、ソーシャルネットワークサービス「mixi」のウェブサイトで、DDoS攻撃による影響とみられる閲覧障害が発生した。DDoS攻撃とは、対象のサーバーやウェブサイトに処理能力を超える接続要求(リクエスト)やデータを送ることで、対象の機能を停止させることだ。攻撃者はインターネットに接続された無数の端末、サーバー、IoT機器をマルウェア等に感染させてDDoS攻撃に活用したり、リクエストを増幅させる手法を用いる。
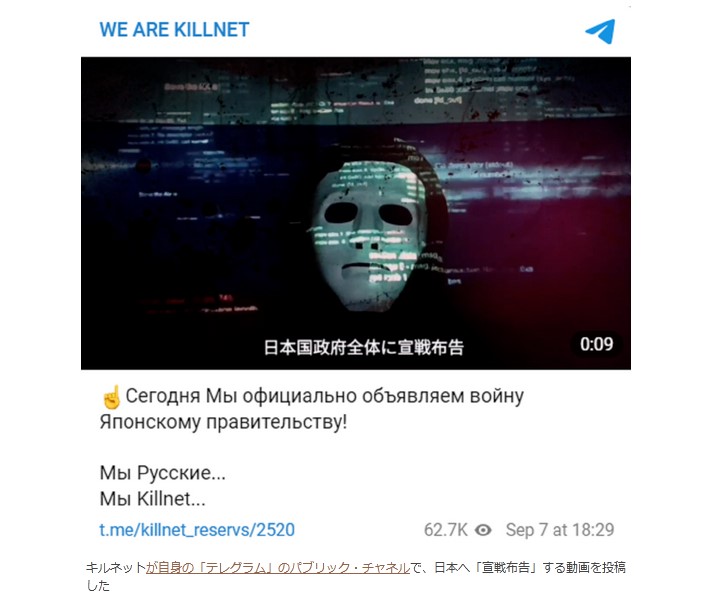
キルネットが自身の「テレグラム」のパブリック・チャネルで、日本へ「宣戦布告」する動画を投稿した
今回の攻撃はロシア政府を支持するハッキング集団「キルネット(Killnet)」によるものとみられている。キルネットは6日、自身の「テレグラム」のパブリック・チャネルに「日本はオフライン」(※実際には「日本」の部分は日の丸旗の絵文字)と投稿し、翌日には日本語字幕付きの動画をアップロードした。22年2月より続くウクライナ戦争について、日本が「反ロシアキャンペーン」を展開していることが攻撃の理由だと示唆した上で、日本政府全体に「宣戦布告」した。
キルネットによる攻撃は国内主要メディアの多くが報じ、政府閣僚も会見で言及する等の対応に追われた。確かにウクライナ戦争に対する日本の立場・政策を理由に、広範囲に渡るサイバー攻撃が行われたという点は注目に値する。
他方、こうしたDDoS攻撃は一般的に低烈度のサイバー攻撃と位置付けられ、個人データや機密情報を盗むわけでもなく、インターネットから隔離された重要インフラの運用を停止させるわけでもない。基本的にはウェブサイト等を一時的に閲覧停止に追い込むだけであり、電子申請やオンライン手続きをする際には問題かもしれないが、それほど深刻に捉える必要はない。
キルネットの狙いはDDoS攻撃を通じて、その政治的メッセージを伝え、市民に不安を抱かせ、あわよくば日本政府の対ウクライナ・対ロシア政策を転換させることである。もしキルネットが単なる自己満足ではなく、本気で政策転換までを考えているとしたら、キルネットの「武器」「弾丸」は、DDoS攻撃の「パケット」ではなく、われわれが抱く「不安」「不満」ということだ。その意味で、キルネットを過度に恐れ、過大評価して報じる必要はない。そうした行動こそが攻撃者の思惑通りとなる。』
『ハクティヴィスト集団「キルネット」とは
ロシアによるウクライナ全面侵攻(22年2月24日)をきっかけに、多くのハクティヴィスト集団が形成され、キルネットもその一つだ。ハクティヴィストとは、「ハッキング」と「アクティヴィスト(活動家)」をあわせた造語で、政治的・社会的動機に基づくハッキング集団を指す。
新しいハクティヴィスト集団のみならず、既存のハクティヴィスト集団もウクライナ戦争に「参戦」した。有名なものは、ロシアに継続的にサイバー攻撃を行う「アノニマス」だ。自称アノニマスを名乗る集団・個人がこれまで、戦争、動物保護、経済格差是正を理由に各国政府や企業に攻撃を繰り返してきた。
ロシア語話者を多く抱えるハッキング集団という共通点で、キルネットはしばしば「Conti」「LockBit」「REvil」といったランサムウェア(身代金要求型ウイルス)攻撃集団と比較される。後者は対外的には、また構成員の多くが、サイバー攻撃を「ビジネス」だと考えている(ただし、これら集団がロシア政府と繋がりがない、ということではない)。
「サービスとしてのランサムウェア(Ransomware as a Service: RaaS)」プロバイダの「DarkSide」は21年5月、米国エネルギー大手コロニアル・パイプライン社がランサムウェアに感染し、東海岸へのエネルギー供給の50%弱に影響が生じた際、米国政府の厳しい対応・対抗措置に焦ったからか、「我々は非政治的で、地政学(的競争)に参加しない」「目的は金儲けで、社会に問題を起こすことではない」と弁明した。
他方、キルネットは政治的動機に基づくサイバー攻撃集団でロシア政府支持を旗幟鮮明にする。
ただし、キルネット誕生の経緯はやや特殊である。脅威分析やデジタルリスク対策を手がけるデジタル・シャドウズ社のサイバー脅威分析官イヴァン・リギ(Ivan Righi)によれば、「キルネット」とは当初、グループの名称ではなく、サブスクリプション型のDDoS攻撃ツールの名称であった。ところが、ロシアのウクライナ侵攻以降、キルネットはテレグラムを通じて賛同者を募りながら、DDoS攻撃ツール・プロパイダから、ハクティヴィスト集団に変貌した 。キルネットがハクティヴィスト集団であることを示唆する最も古い投稿(現時点で確認可能なもの)は2月27日付で、「アノニマス」がロシア政府に宣戦布告したことについて憤慨している 。
標的はウクライナを支援し、ロシアに制裁を課す全ての国
日本へのサイバー攻撃に先立ち、キルネットは5月16日、「ナチズムとロシア恐怖症(Russophobia)」を支持する10カ国に宣戦布告した。具体的には、ウクライナ、米国、英国、イタリア、ドイツ、ポーランド、ノルウェー、エストニア、ラトビア、リトアニアである。
キルネットによる大規模な攻撃の一つは、6月27日前後のリトアニアに対する攻撃だ。リトアニア政府は6月18日、ロシアの飛び地カリーニングラードとバルト諸国の貨物輸送(EU制裁の対象である鉄鋼等)を禁止する決定を下した。キルネットはこの政策を転換させることを目標に、政府の重要ネットワークや空港等にDDoS攻撃を仕掛けた(Flashpoint Team, “Killnet, Kaliningrad, and Lithuania’s Transport Standoff With Russia,” Flashpoint, June 27, 2022.)。
前述の10カ国以外にもモルドバやチェコが標的となり、6月時点で、キルネットはNHKの取材に対して、「日本も例外ではない。現時点では優先順位は低いが、日本がロシアに敵対的であるという事実を忘れてはいない」と述べている 。2月の全面侵攻以降、日本政府や与党幹部は日本もサイバー攻撃の標的だと警鐘を鳴らしてきたが、今回の攻撃はそれが現実のものとなったという点で重要だ。
キルネットにとって、ロシアに経済制裁を課し、ウクライナに支援を行う国は全て潜在的標的といってよい。米国でサイバーセキュリティを手掛けるマンディアント社の脅威インテリジェンス担当バイス・プレジデントのジョン・ハルトキスト(John Hultquist)は、「ウクライナ紛争に起因する定期的かつ破壊的なサイバー攻撃は、ウクライナを支持しているという理由で、世界中の国を標的に実行」されるという 。』
『キルネットとロシア政府の繋がり
ハクティヴィスト集団「キルネット」がウクライナ戦争に関するクレムリンの立場を支持しているのは間違いないが、キルネットはどの程度、ロシア政府、軍、治安機関と繋がりがあるのか。
もちろん、正確なことは分からないし、キルネットはロシア政府とは関係ないと明言している。しかし、日米欧の安全保障専門家の多くは、ロシア政府や情報当局が自国領土内でハッキング集団の活動を関知していないとは考えにくい、とみる。
米戦略国際問題研究所(CSIS)のエミリー・ハーディング(Emily Harding)は、これまで「ロシア政府は、ロシアを拠点とするハクティヴィスト集団との関係を意図的に曖昧にしてきた」経緯があり、「ロシアの治安当局はこれらのオペレーターが誰であるかを知っており、必要なときには何らかの方法で協力を強要するだろう」と評価する 。
ロシアに限らず、国家はハッカーを雇うことがある。ロシアの治安問題や国際犯罪を専門とするマーク・ガレオッティ(Mark Galeotti)は近著『武器化する世界』で、ロシア対外情報庁(SVR)や軍参謀本部情報総局(GRU)が伝統的な手法、つまり若く優秀な学生のリクルートを通じてサイバー能力を強化するのに対し、連邦保安庁(FSB)は伝統に縛られない方法、手っ取り早くハッカーを直接雇用することでサイバー攻撃を展開してきたという。
FSBはエストニア(07年)、ジョージア(08年)、ウクライナ(14年)との紛争等で、愛国的ハッカーをサイバー攻撃に駆り立ててきた。最近では、流出したランサムウェア集団「Conti」幹部のやりとりから、ContiがFSBからの依頼を請け負ってきたことを示唆するものもあった。
モスクワにとって、こうした犯罪集団やハクティヴィスト集団は自らの関与を「否認可能なツール」である。自らの政治目標・政策に合致するサイバー犯罪者やハクティヴィストを意図的に放置することで、政府の関与を否定しつつ、低強度の攻撃や影響力を行使することができている。キルネットもそうした「ツール」の一つとみてよいだろう。
ロシア当局がキルネットの動きを把握していないなら、大問題
もちろん、こうした集団を意図的に「野放し」「看過」するのは、ロシアの国益と重要な対外関係に影響を与えない限りにおいて、である。FSBは22年1月、米国政府からの強い要請もあり、ロシア国内でランサムウェア集団「REvil」のメンバー14人を逮捕した。これは、ロシア当局が自国内のサイバー犯罪集団を監視・追跡し、その気になれば拘束する能力があることを示唆する。
ウクライナ戦争の文脈では、キルネットが米国や北大西洋条約機構(NATO)加盟国に対して、破壊的なサイバー攻撃を行なわない限り、すなわち米国・NATOが「武力紛争」「武力行使」とみなさないレベルのサイバー活動であれば、ロシア政府はキルネットの活動を「看過」し続け、場合によっては「奨励」するだろう。これまでロシアと米国・NATOはリアルな空間で直接戦火を交えず、双方ともに一線を越えないように制御し、それはサイバー空間でも同様だからだ。
つまり、キルネットがロシア当局の何らかの(広い意味での)統制下にあるのなら、キルネットの攻撃が質的にエスカレートしたり、「レッドライン」を超える可能性は低いだろう。少なくともロシア当局は、ウクライナ戦争をめぐる情勢が大きく変わらない限り、重要インフラに破壊的影響をもたらすようなサイバー攻撃を容認しない。それは現実空間での世界大戦に繋がる。
キルネットはモスクワにとって、DDoSのような低強度の攻撃を行う上で「否認可能なツール」である一方で、現実空間のエスカレーションを誘発するサイバー攻撃の責任を有耶無耶にできるほど便利なものではない。』
『キルネットのDDoS攻撃を恐れるよりもすべきこと
こうした状況を鑑みると、キルネットのDDoS攻撃をそれほど深刻に捉えたり、過度に恐れる必要はない。
既に述べたように、キルネットの攻撃手法は高度なものではない。DDoS攻撃対策として、古くから異常検知や負荷分散のサービスや製品が一般化している。インターネット・サービス・プロバイダ(ISP)が提供する対策サービスもある。
もちろん、こうした対策には限界がある。ある重要インフラ事業者のサイバーセキュリティ担当は「キルネットによる攻撃が報じられて以降、経営層の関心はさらに高くなったが、一事業者にできることは限られている。DDoS攻撃対策用の負荷分散装置を導入しているものの、一定規模以上の攻撃を防ぐことはできない。そうなると、DDoS攻撃が止むのを待つ他ない」と語る。
重要な点は、キルネットにとってDDoS攻撃は手段であって目的ではない。狙いは、DDoS攻撃を用いて社会を混乱させ、願わくば、各国の対外政策を転換させることだ。
そして、ウクライナ戦争が続く限り、日本がその対外方針を大きく転換することは考えにくく、キルネットの攻撃は今後も続くだろう。メディアが過剰に報道すれば、キルネットにとって更なる攻撃のモチベーションに繋がるかもしれない。実際、キルネットは自らのサイバー攻撃がNHKやAbema Newsで報じられたことをテレグラムに画像付きで〝誇らしげに〟投稿している。
誤解を恐れずにいえば、国民の生命・財産に影響、国民生活や経済活動に不可逆な影響が及ばない限り、DDoS攻撃による閲覧障害の発生そのものは仕方がない面がある。もちろん、行政や事業者がDDoS攻撃対策を実施すること、より破壊的なサイバー攻撃に備えることは前提だ。しかし、予防のみならず復旧や事業継続にも投資すべきだろう。つまり、DDoS攻撃による閲覧障害からの早期復旧、オンライン以外の代替チャネルへの誘導(事業継続計画)といった備えである。
市民やメディアはキルネットの動機や狙いを理解し、これらの攻撃を過度に恐れず、DDoS攻撃による閲覧障害をことさら責め立てない、という姿勢が重要である。キルネットの攻撃キャンペーンを過少評価することは危険だが、過大評価もキルネットの思惑通りになるからだ。』
社説[先島にシェルター]まずは国会で議論せよ
https://www.okinawatimes.co.jp/articles/-/1026118
※ 昨日作って、貼れなかったものを、貼っておく…。

『政府が台湾海峡や南西諸島での有事を想定し、先島諸島などで住民用の避難シェルターを検討している。米中対立による「台湾有事」の脅威から、万が一の備えを強化する動きだ。
内閣官房は2023年度予算の概算要求で、武力攻撃に耐えられるシェルターに関する調査費を計上した。整備の候補地として石垣市など複数の自治体が浮上している。
国民保護法は都道府県知事に避難施設の指定を規定する。石垣市、竹富、与那国両町でつくる八重山市町会は7月に県庁を訪れ、避難シェルターの整備を要請していた。県にはシェルターに関する情報は届いていないという。
仮に、戦闘に巻き込まれた場合、離島からの避難は陸続きの本土に比べ時間を要する。同法に基づく試算では、石垣市、竹富町の住民と観光客ら計約6万5千人を民間機で輸送する際、10日弱かかるという。航空機や船舶の確保を考えた場合、さらに時間がかかることも想定され、計画自体が非現実的だ。
中国の軍備増をにらみ、日米の軍事一体化や自衛隊の南西シフトが進む。沖縄の基地負担は軽減されず、逆に軍事要塞(ようさい)化され、「再び捨て石にされる」という不安が膨らんでいる。
シェルターが有事の備えとして必要との声がある一方で、「本気で戦争をするつもりなのかと心配」と、不安を口にする住民も少なくない。
77年前のガマと重なり、沖縄戦を想起する戦争体験者もいる。
■ ■
中国は8月、ペロシ米下院議長の台湾訪問に反発し、台湾周辺で軍事演習を実施した。日本の排他的経済水域(EEZ)内の波照間島や与那国島周辺海域に弾道ミサイルを着弾させた。
東アジアの安全保障環境が危うさを増し、極めて危険な水準になりつつある。
有事を回避させる日本政府の対応が重要で、日本の安全保障戦略が問われる。「抑止力」と言うのであれば、同時に「外交」も言わなければならない。抑止力ばかりを強調すれば周辺国が刺激され、日本側の意図が見誤れかねず、軍拡競争に陥ることにもなりかねない。外交との両輪がうまく機能して初めて緊張緩和が期待できる。
間もなく日中国交正常化から50年。日本の役割をどう発揮するか。今、政府がすべきことは、シェルターが必要にならない外交努力だ。
■ ■
政府は年末にかけて国家安全保障戦略、防衛計画大綱、中期防衛力整備計画の安保関連3文書の見直しを予定している。防衛費増や敵基地攻撃能力の保有などを含め、国是としてきた「専守防衛」が揺らいでいる。
復帰から50年を経ても、沖縄の負担の上に成り立つ安保や外交とは何なのか。
シェルターの整備もそうだが南西諸島での有事をあおり、緊張を高めることを危惧する。
秋の臨時国会を「安保国会」と位置付け、防衛政策の方向性を慎重に議論してもらいたい。沖縄の負担軽減も併せて議論すべきだ。』

