※C言語や脆弱性の話しから、久々で「機械語(マシン語)」のことを思い出した…。
※ それで、ネットで調べていたら、けっこう良い資料に当たった…。
※ 例によって、全くの個人的な興味と関心に基づくものだ…。
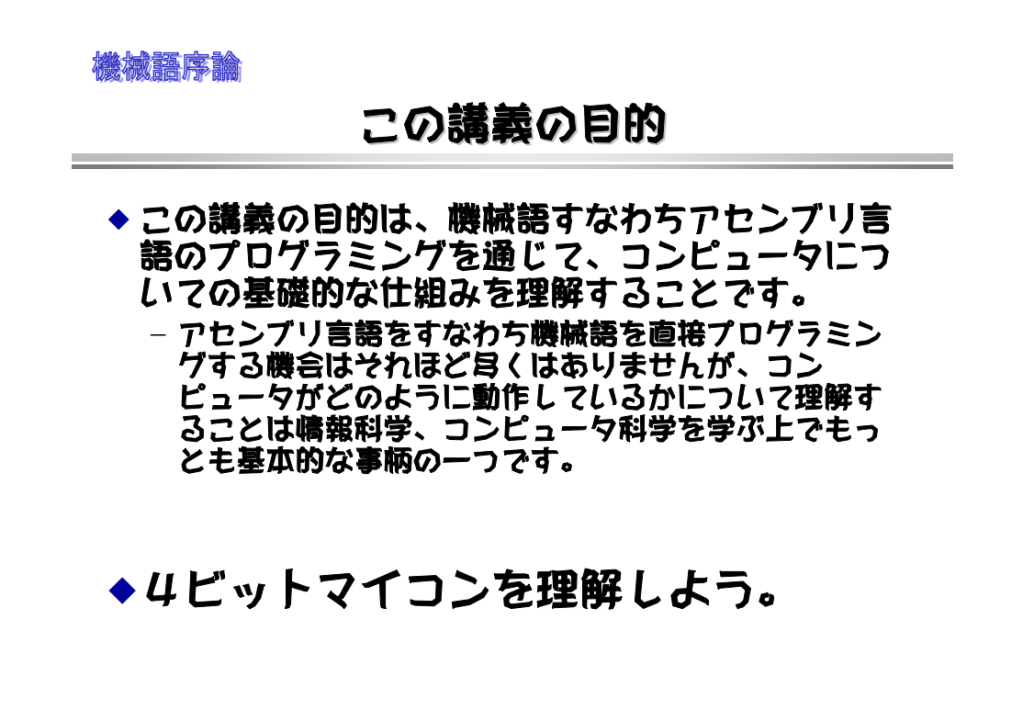
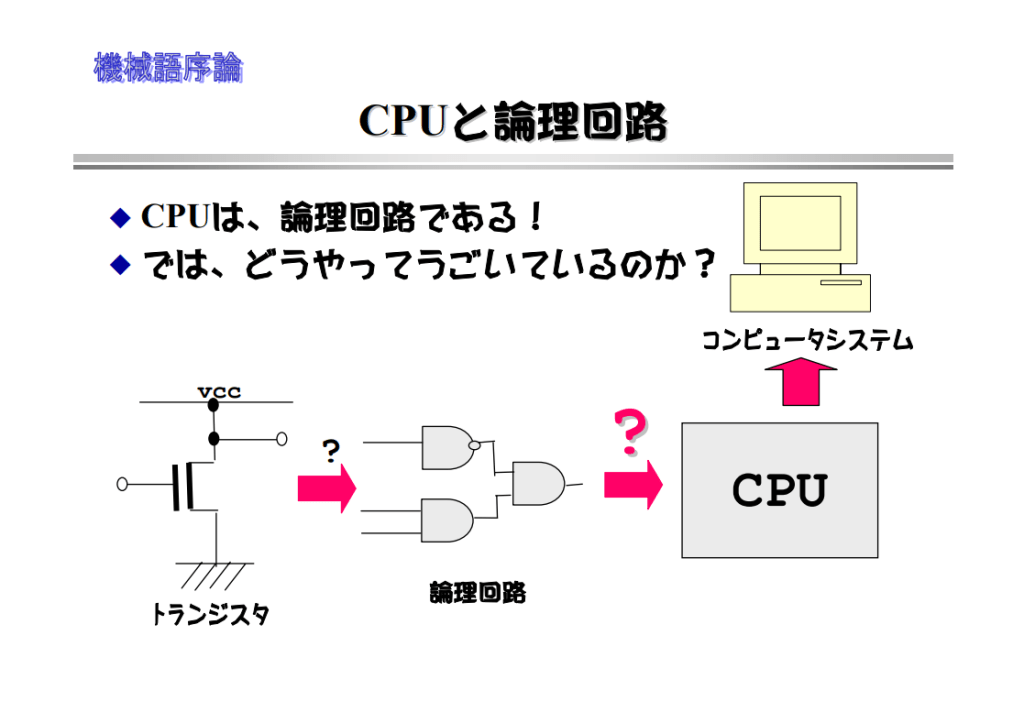
※ 自分の学習のために貼っておく…。多分、大学の1年生向けの講義用のスライドとして作成されたもの(2008年版か…)だと思う…。
※ 多分、この人が作成したものだと思う…。「msato」とあるからな…。違っていたら、ゴメンなさい…。
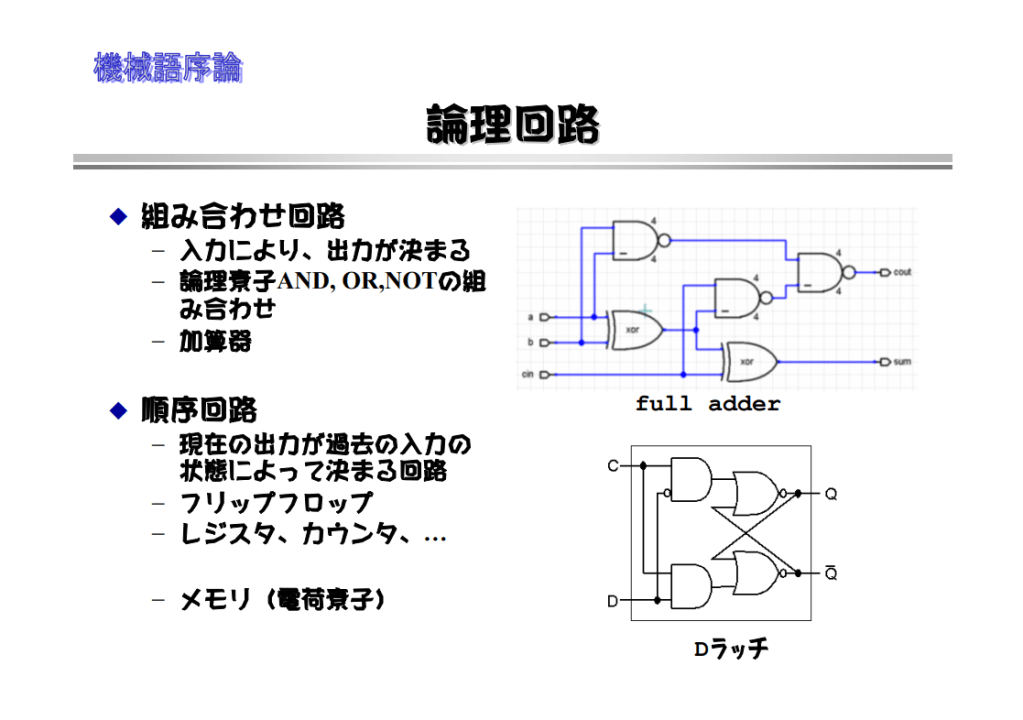
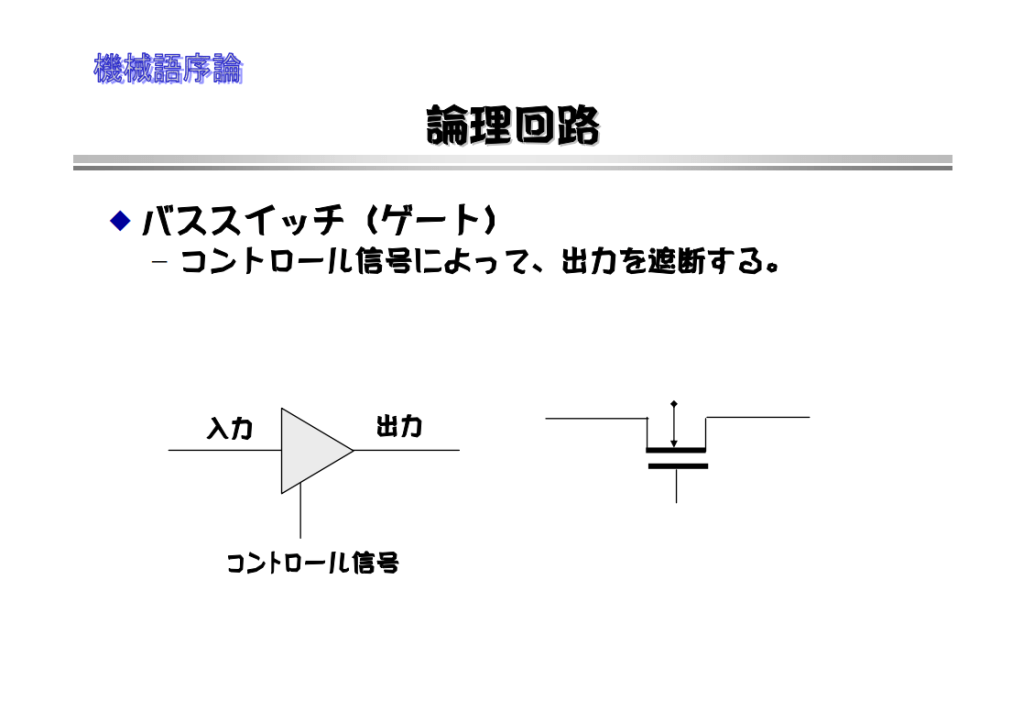
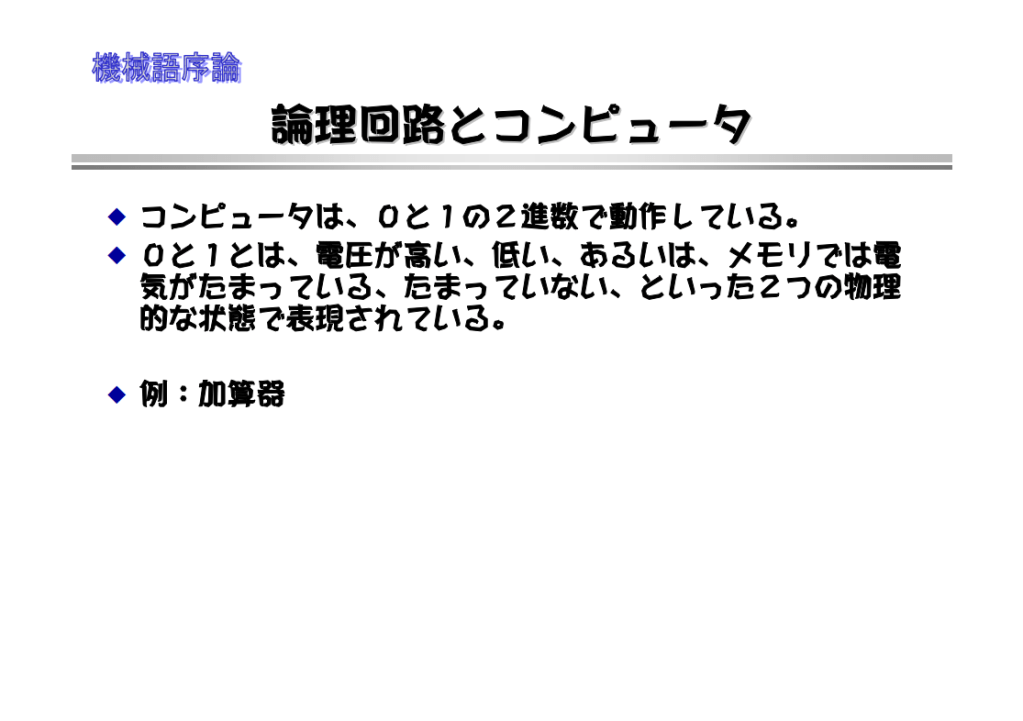
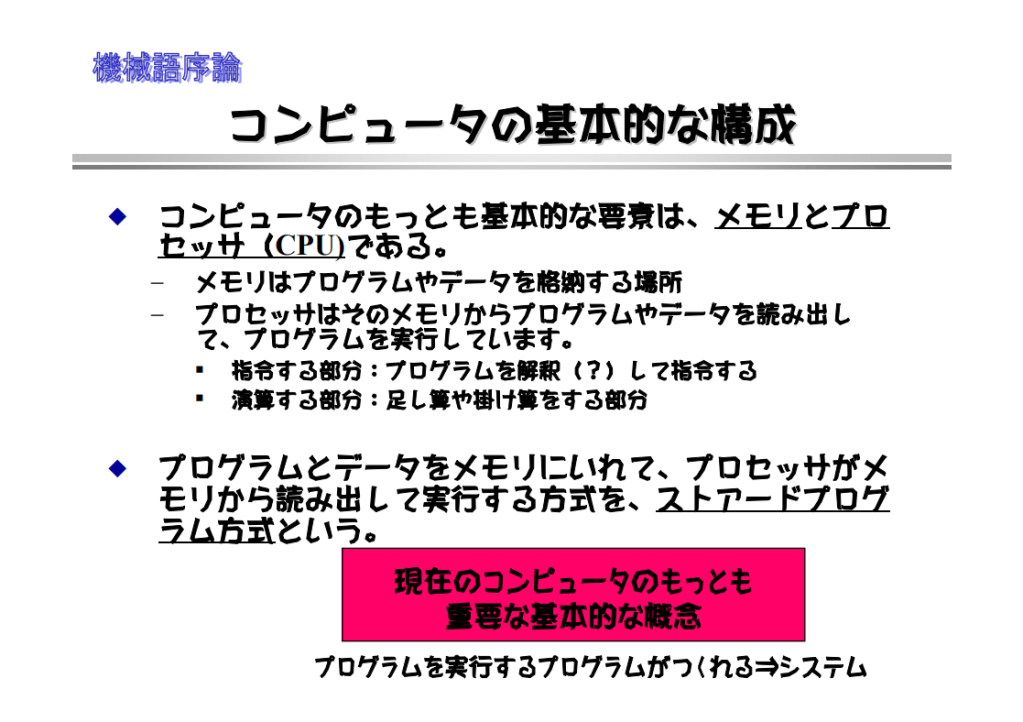
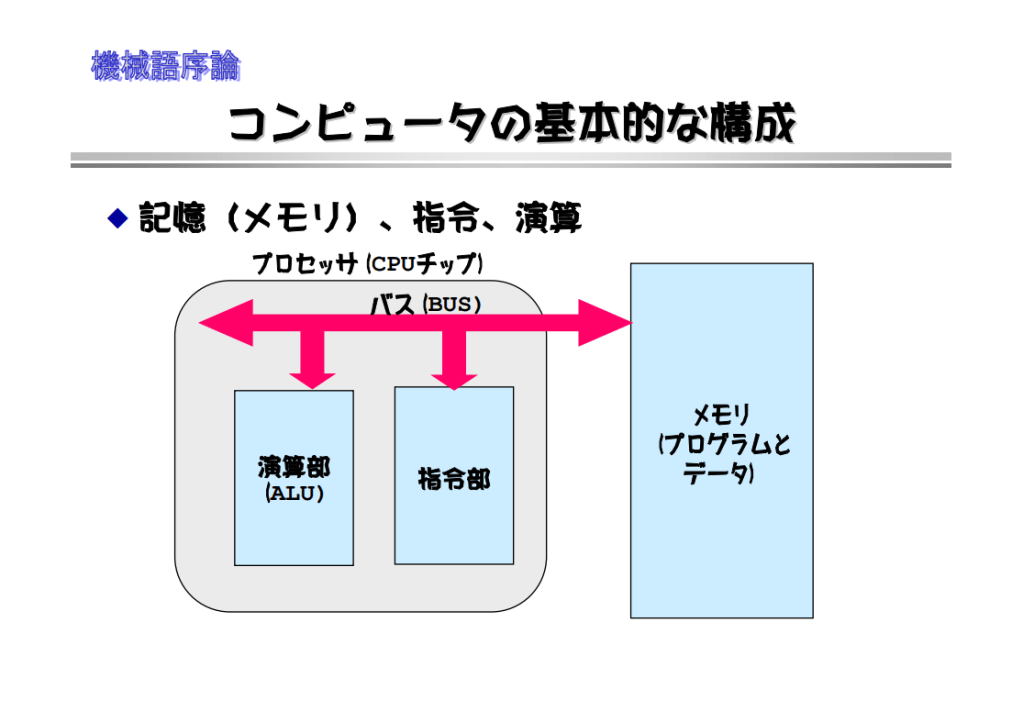
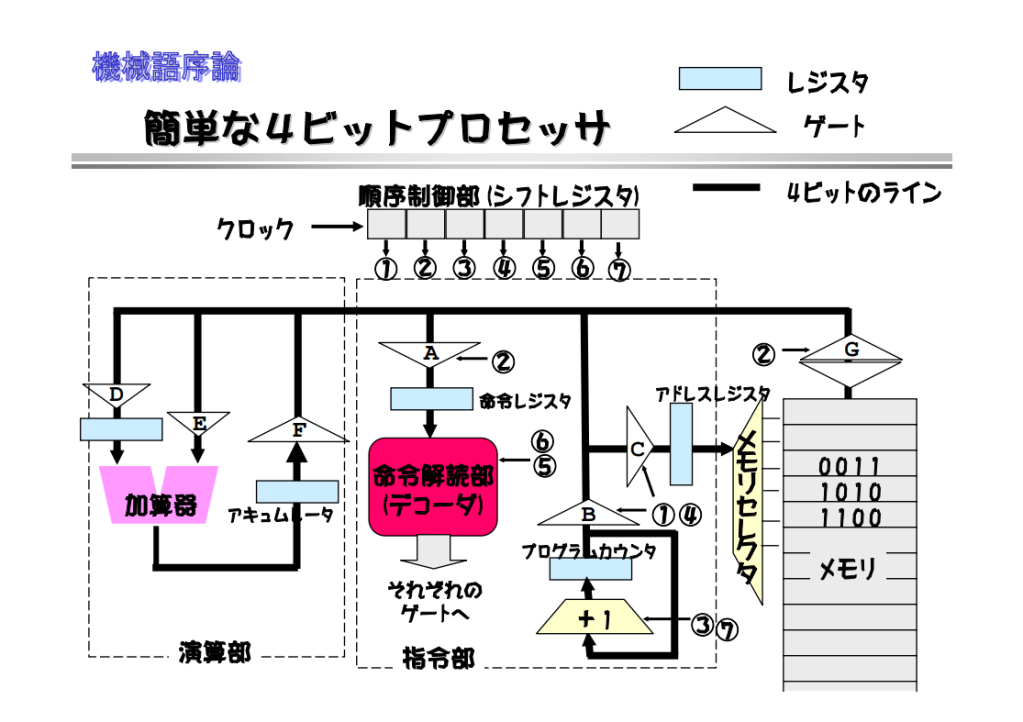
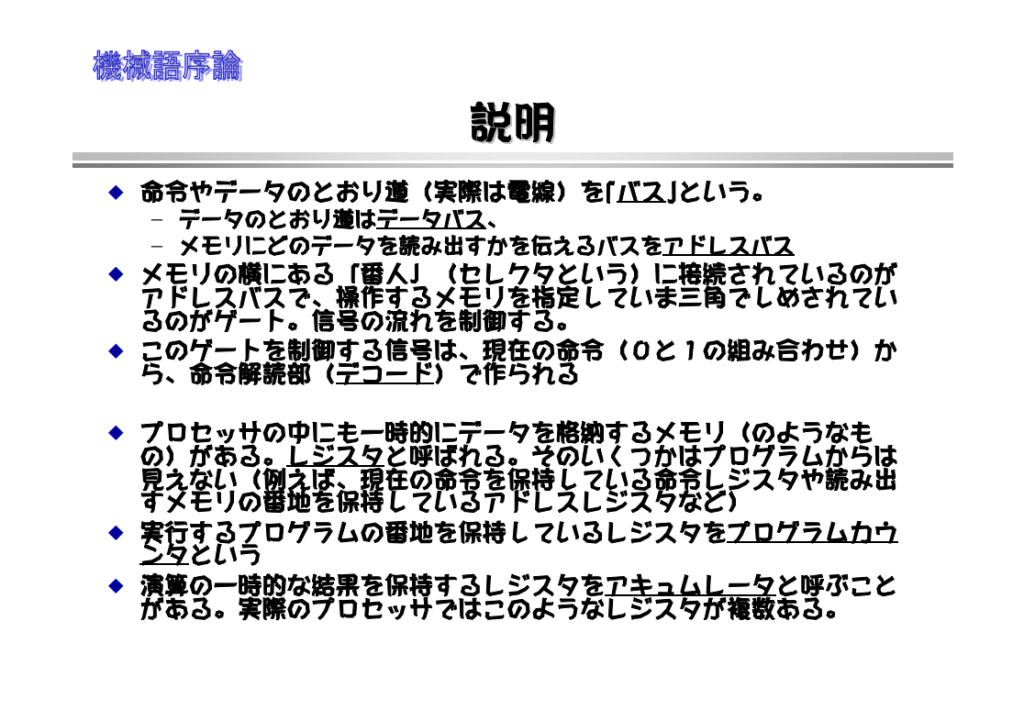
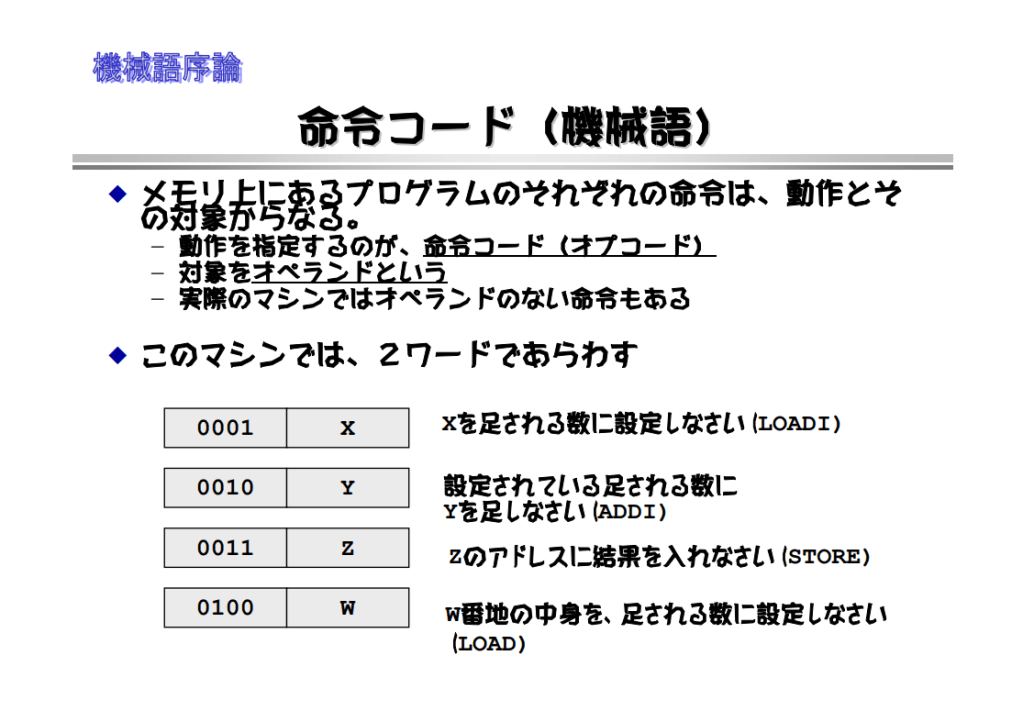
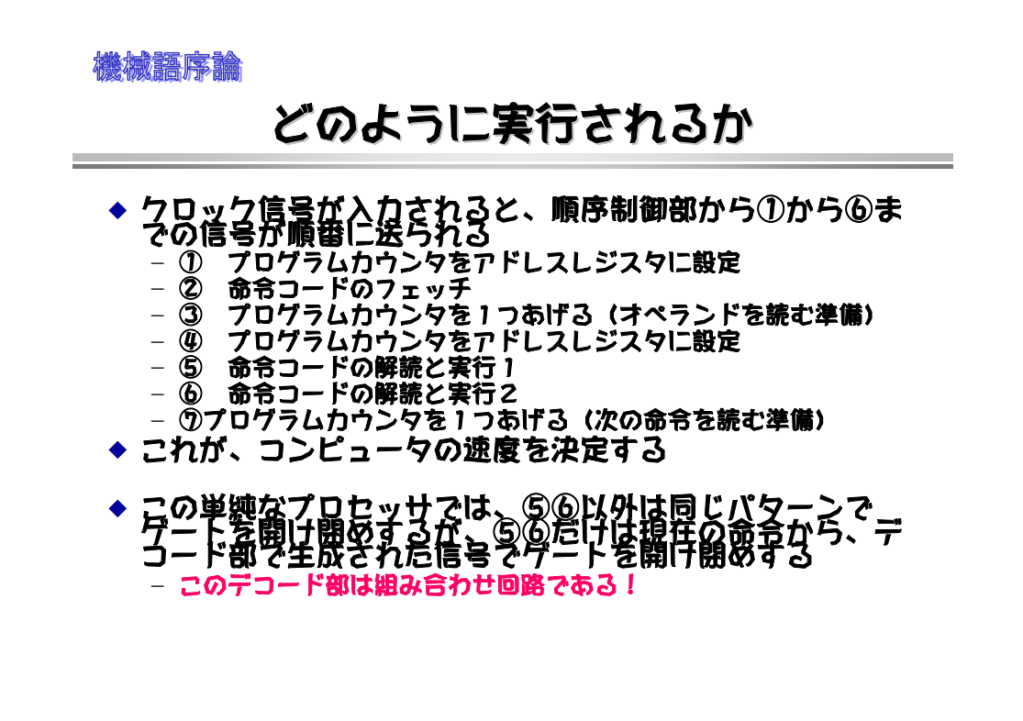
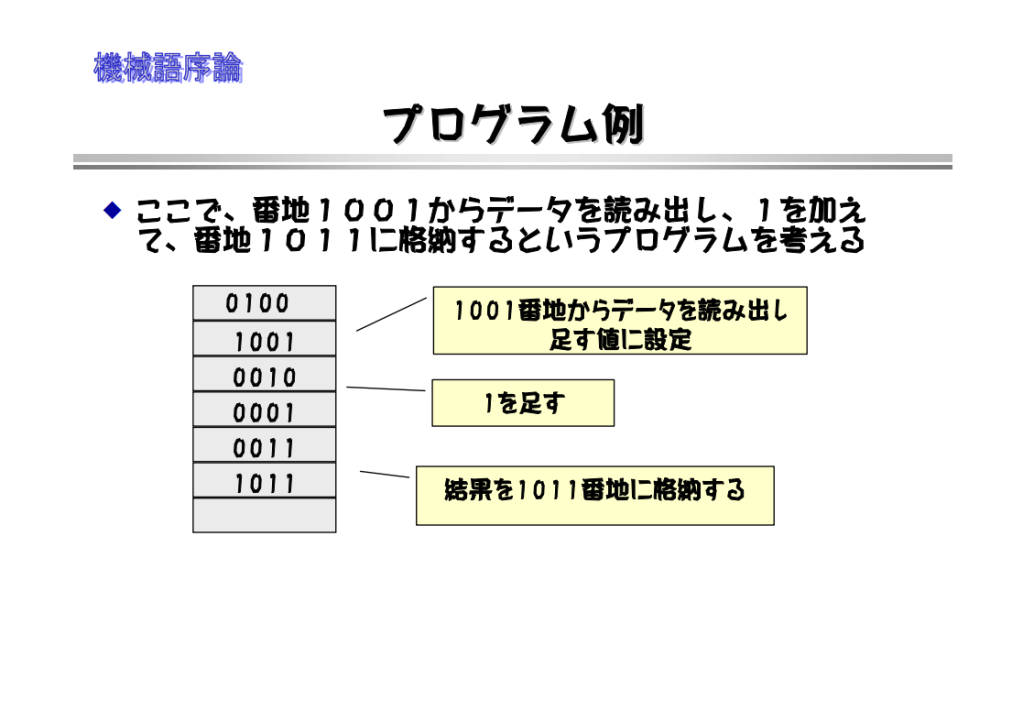
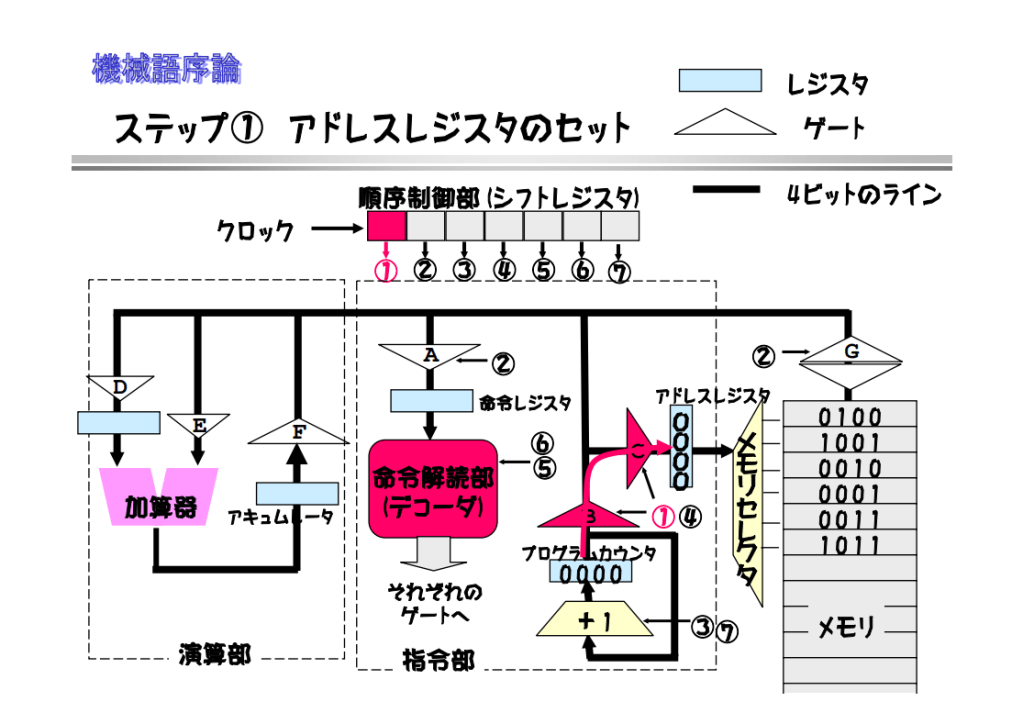
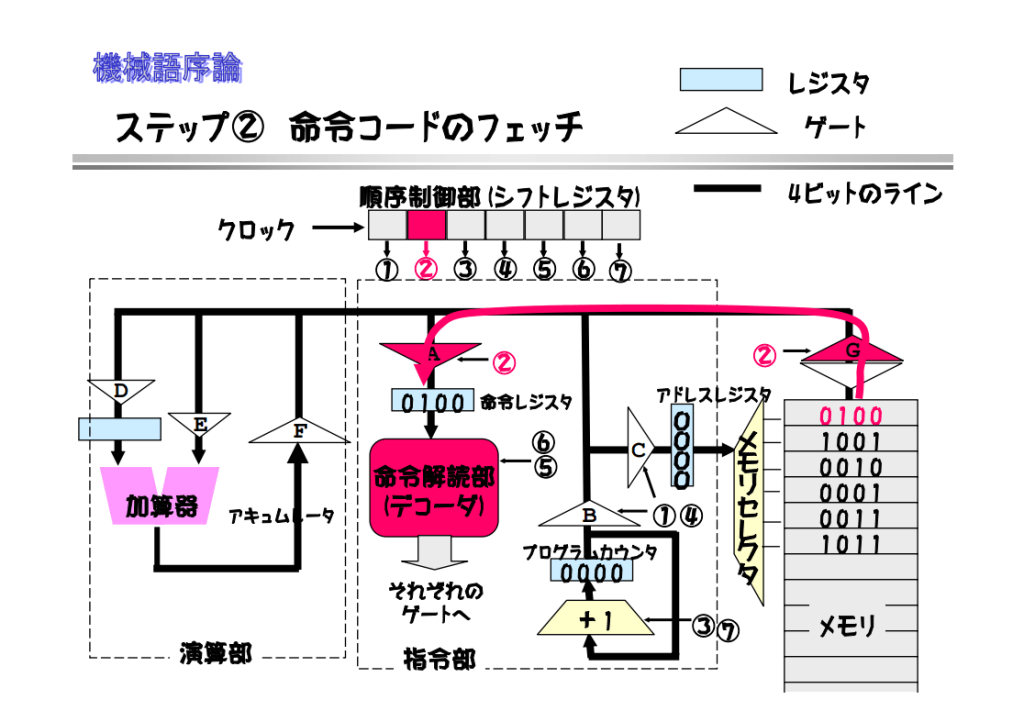
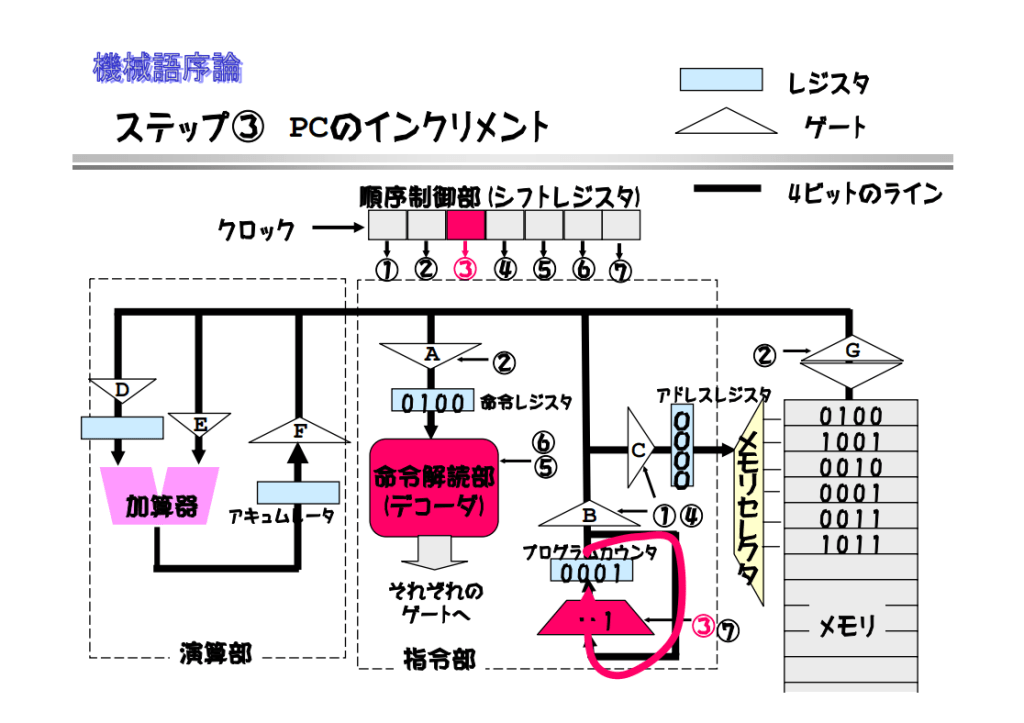
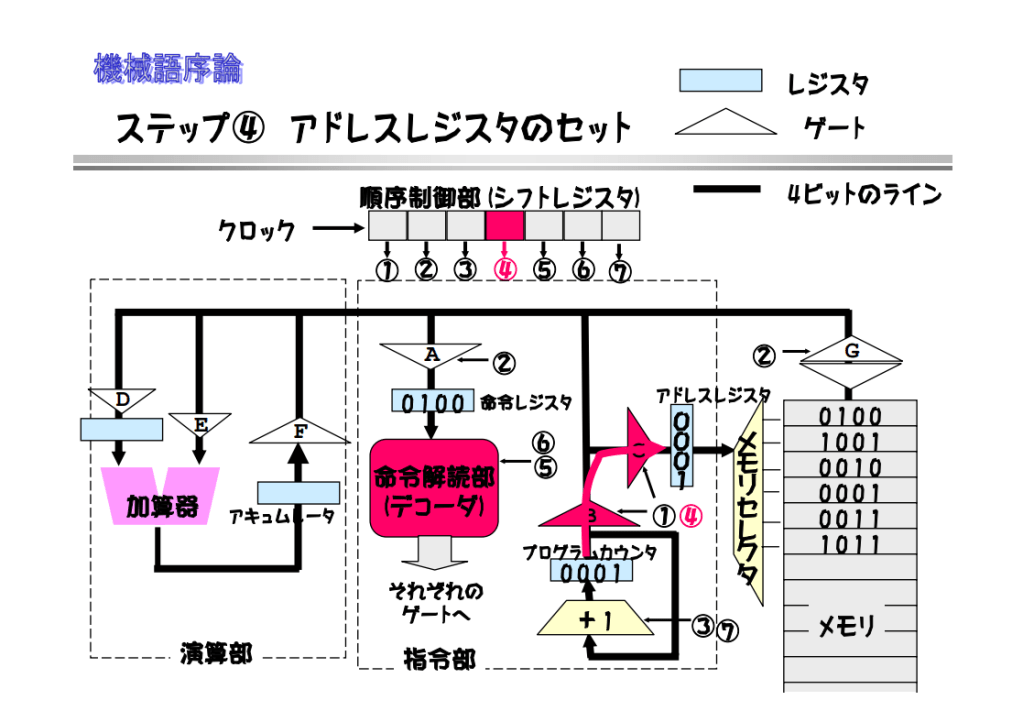
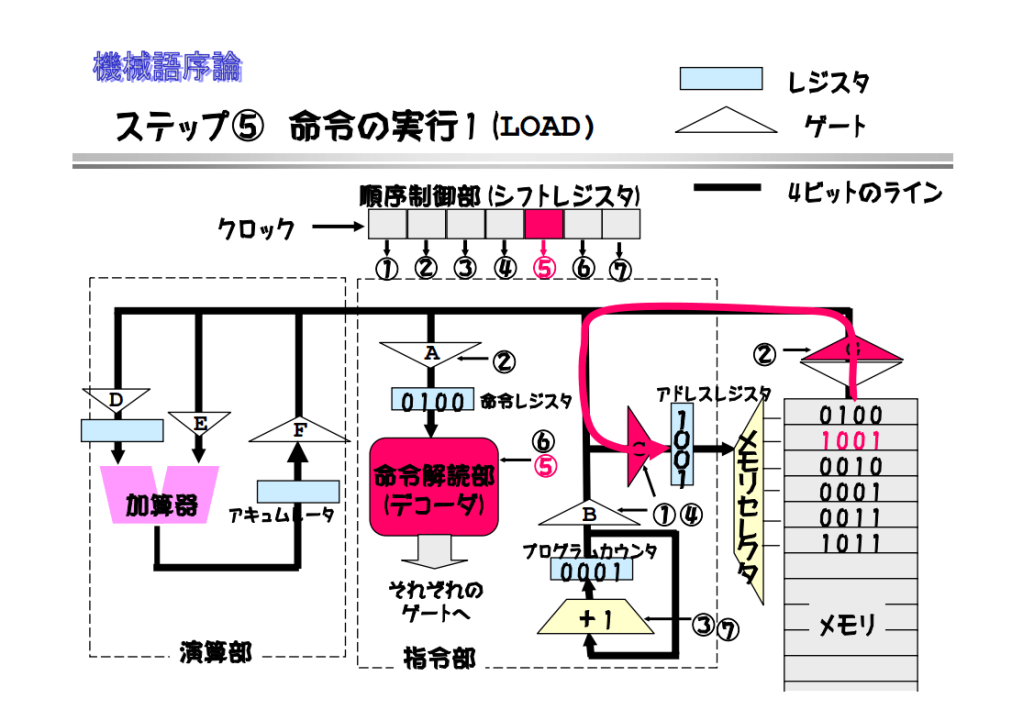
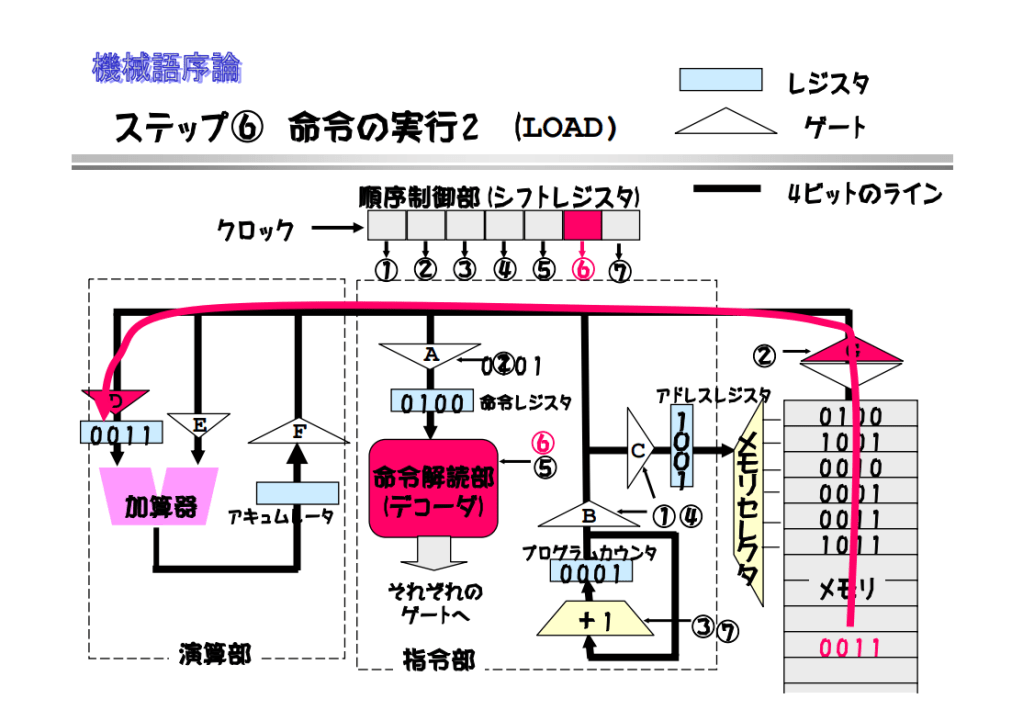
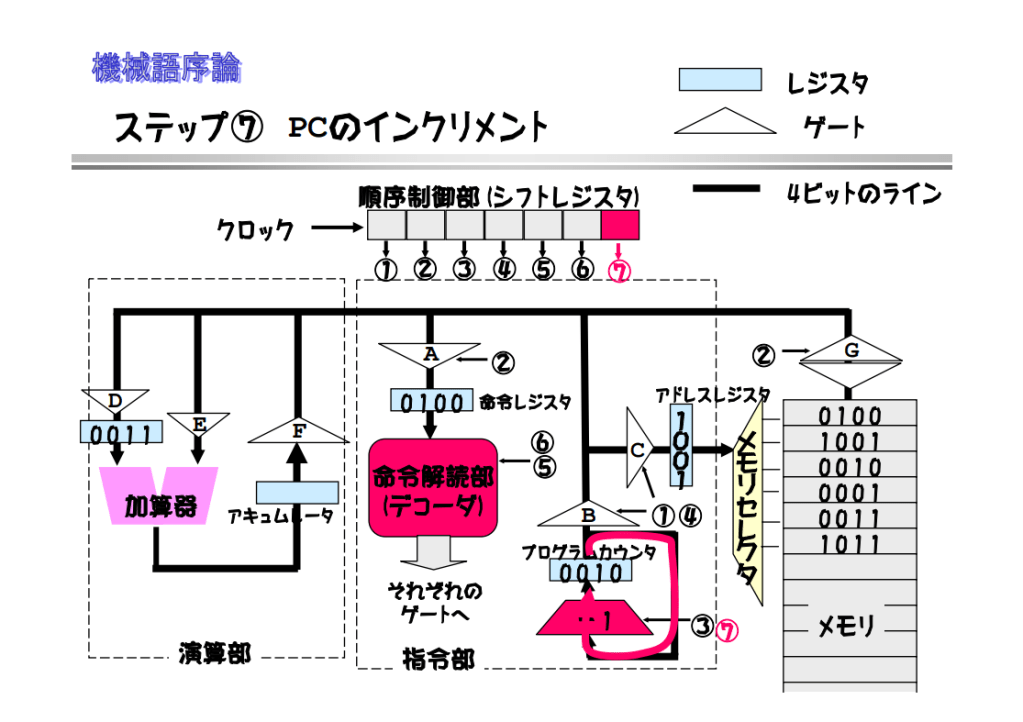
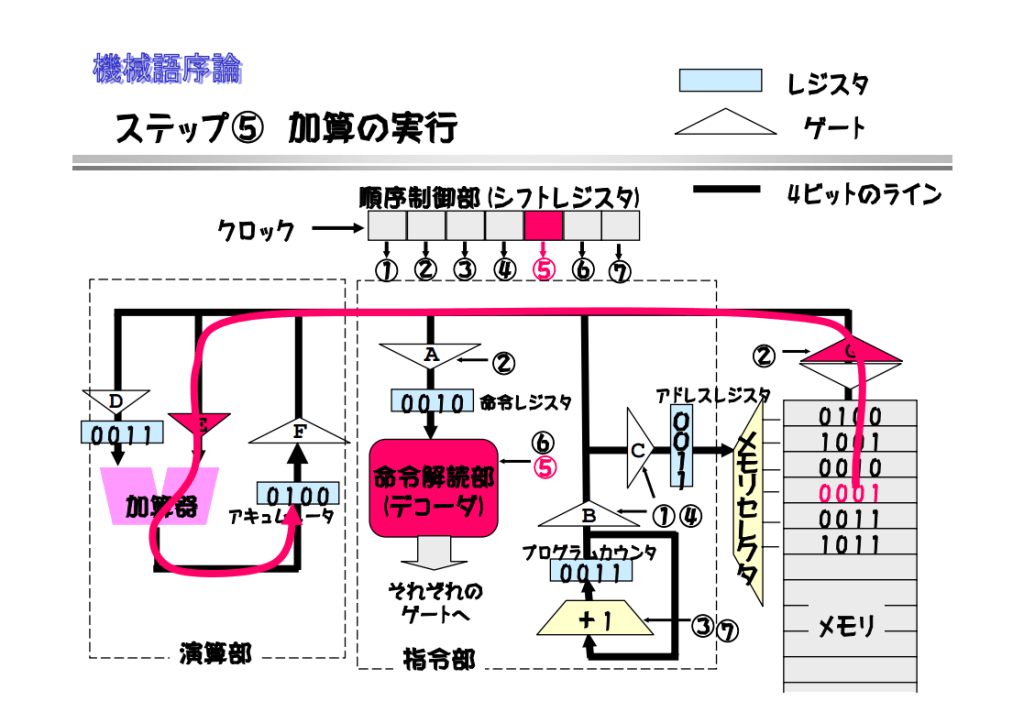
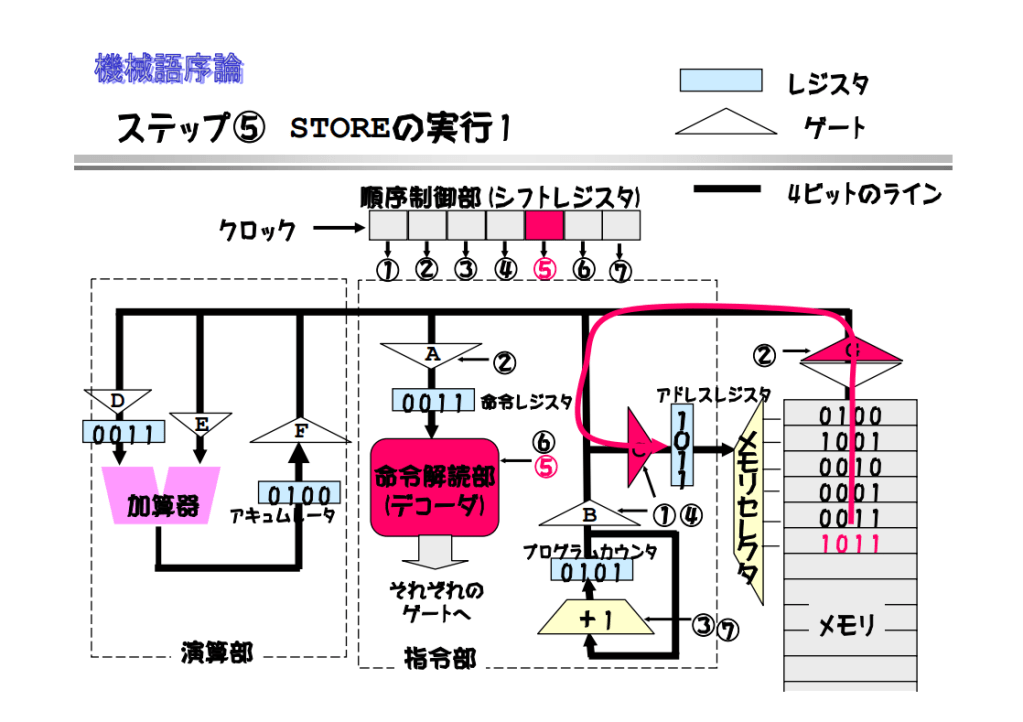
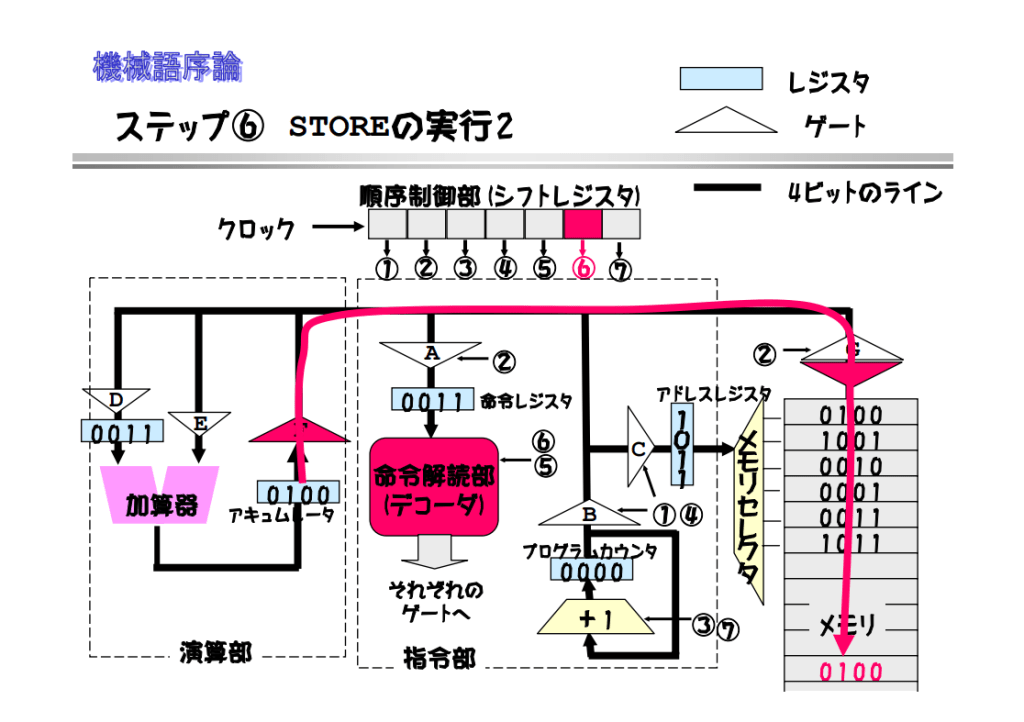
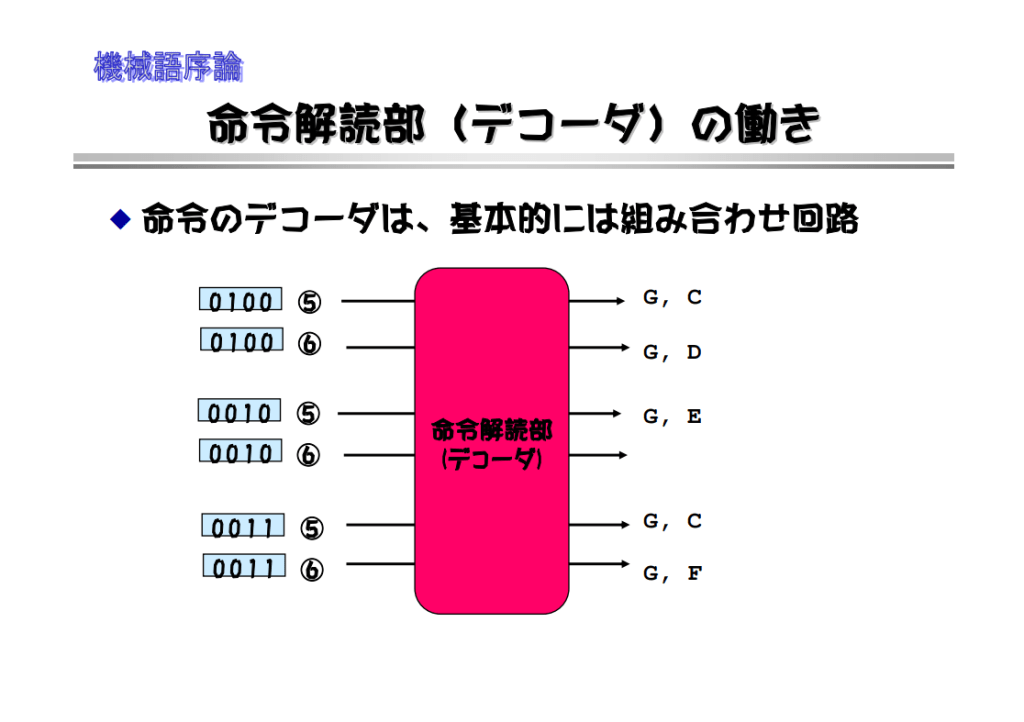
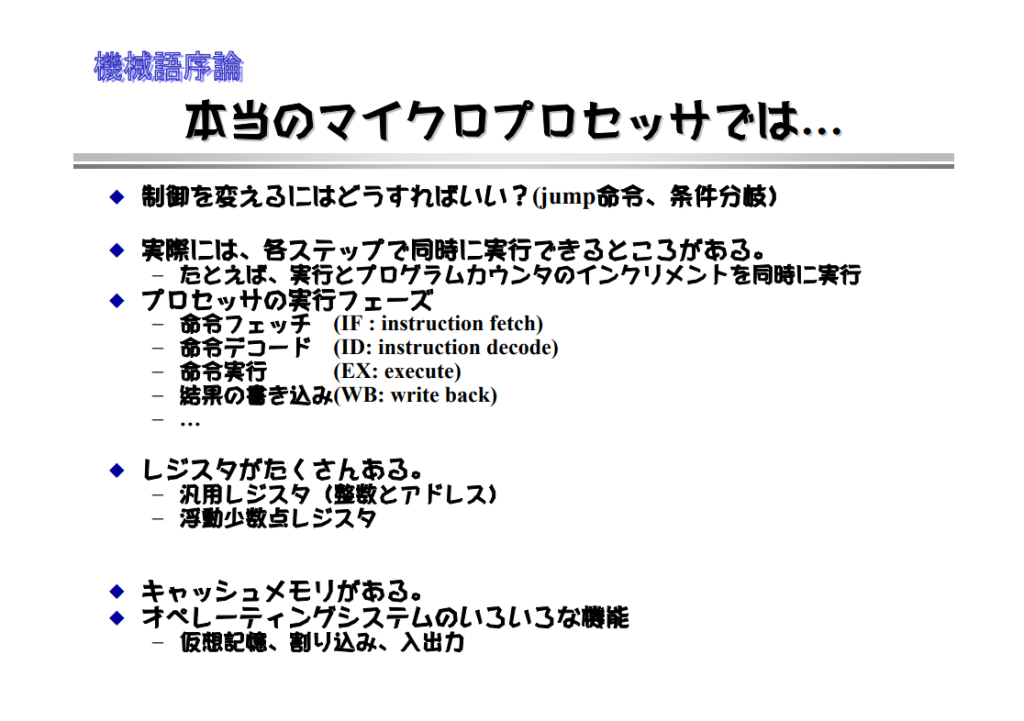
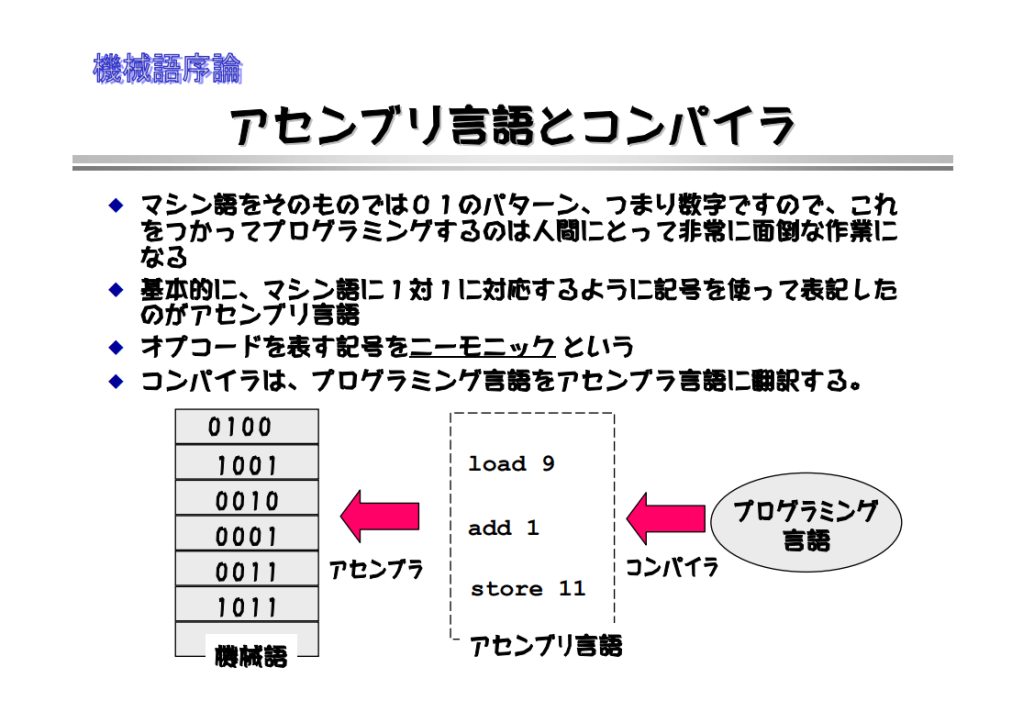
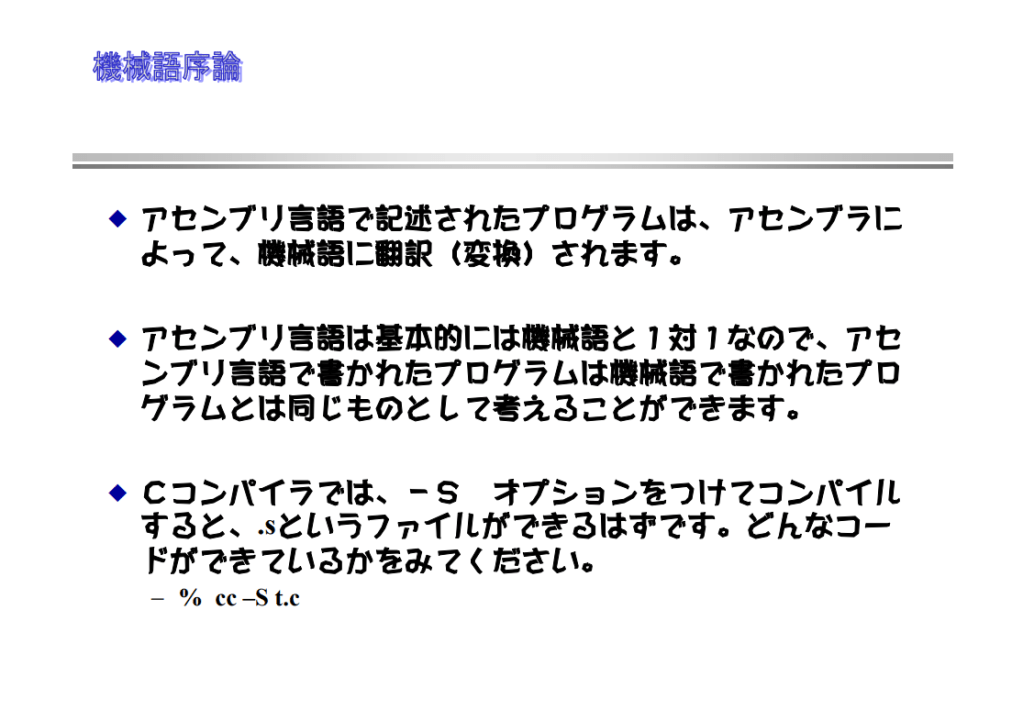
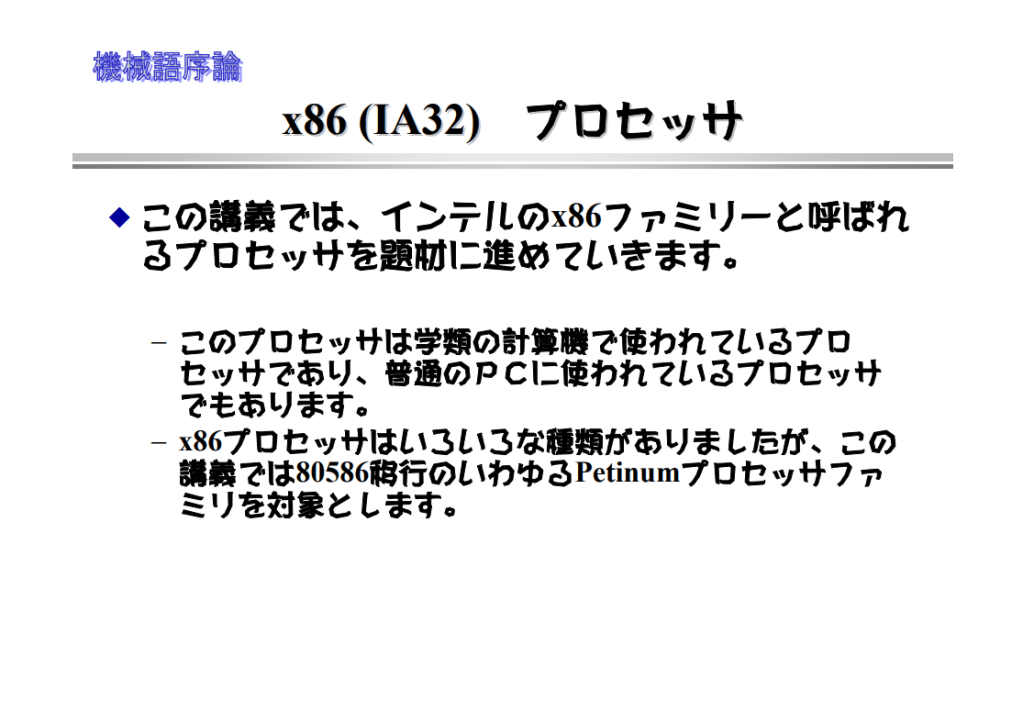
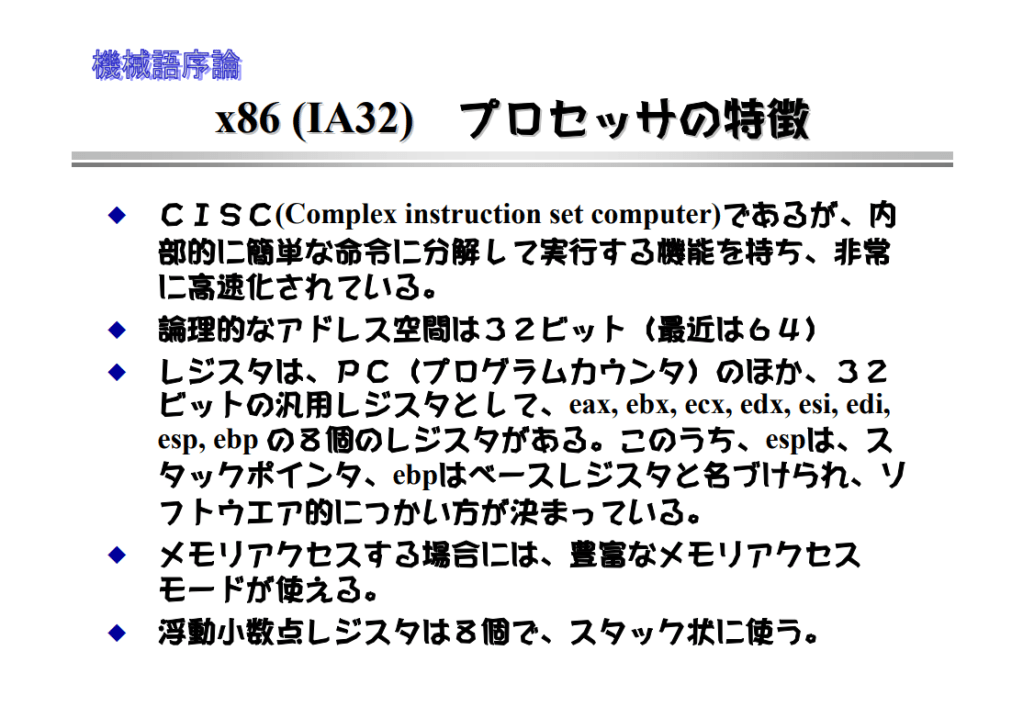
※C言語や脆弱性の話しから、久々で「機械語(マシン語)」のことを思い出した…。
※ それで、ネットで調べていたら、けっこう良い資料に当たった…。
※ 例によって、全くの個人的な興味と関心に基づくものだ…。
※ 自分の学習のために貼っておく…。多分、大学の1年生向けの講義用のスライドとして作成されたもの(2008年版か…)だと思う…。
※ 多分、この人が作成したものだと思う…。「msato」とあるからな…。違っていたら、ゴメンなさい…。
※ こういう「脆弱性」の話し、C言語がらみの話しを聞くと、「デニス・リッチー」のことを思い出す…。


※ アセンブラとか、C言語(上記ケン・トンプソンが開発した「B言語」に次ぐ言語ということで、「C言語」と命名された)とか、こういうヒッピーみたいなゴツイ親父たちによって開発されたんだ…。
『経歴
「C言語」および「UNIX」も参照
ハーバード大学で物理学と応用数学の学位を得た後、1967年、ベル研究所の計算機科学研究センターに勤務を始める。その後1968年ハーバード大学でパトリック・C・フィッシャー(英語版)の指導により、計算機科学の博士号を取得した。博士論文のテーマは “Program Structure and Computational Complexity”(プログラム構造と計算複雑性)であった[7]。
1969年ごろ、リッチーはケン・トンプソンと共に、ベル研究所で放置の状態にあったPDP-7上で独自のオペレーティングシステムを作り始める。これが後にUNIXと呼ばれるOSの原型となった。UNIXは1969年に原型が出来上がり、1971年に PDP-11/20 に移植された。このUNIX上で動作するアプリケーションを作るために、トンプソンによってB言語が開発され、リッチーがこれにデータ型と新しい文法等を追加しC言語が出来上がった。当初はアプリケーションを作成するために作られたC言語であったが、 1973年に、それまでアセンブリ言語で書かれていたUNIXをC言語で書き換えることに応用され、実際に移植は成功した。この頃のUNIXは文書マシンとして使われており、主にベル研究所の特許事務に用いられていた。
当初はPDP-11のアーキテクチャーに依存する側面が大きかったUNIXとC言語であったが、徐々にPDP-11への依存性を減少させていき、1978年にDEC製以外のコンピュータへのUNIXの移植に成功した。 C言語の開発は、リッチーのUNIXへの最大の貢献のうちの一つである[8]。
1983年、UNIX開発の功績により、ケン・トンプソンと共にチューリング賞を受賞している。21世紀初頭現在でさえ、C言語は組み込みシステムからスーパーコンピュータまであらゆるタイプのプラットフォーム上で用いられており、彼の業績は非常に大きい。
晩年は、引き続きベル研究所にて、1995年に発表されたオープンソース版の分散システム用オペレーティングシステムであるPlan 9や、1996年に公表された分散システム用オペレーティングシステムの Inferno とその言語 Limbo の開発に携わった。』
『死と後世への影響
2011年10月12日、1人住まいのニュージャージー州バークレーハイツの自宅で亡くなっているのが発見された[1][2]。70歳没。死去の第一報は、以前の同僚であり現在はGoogleに勤務するロブ・パイクによってGoogle+上で発表された[3][4]。彼は長い闘病(前立腺癌と心血管疾患)の末に、亡くなったという[15][2][3][16][17]。その死はスティーブ・ジョブズの訃報の約1週間後だったが、ジョブズほど大きく報道されることはなかった[18][19]。コンピュータの歴史家 Paul E. Ceruzzi はリッチーの死について「リッチーはレーダーの下にいた。彼は有名人というわけでは全くないが、…あなたが顕微鏡でコンピュータの中を見ることができたなら、彼の仕事をあらゆる箇所で見つけるだろう」と述べている[20]。
リッチーの死後間もなく行われたインタビューで長年の同僚だったブライアン・カーニハンは、リッチーはC言語がこれほど重要なものになるとは全く思っていなかったと述べている[21]。カーニハンは、CとUNIXがiPhoneなどの後世の重要プロジェクトでいかに大きな役割を果たしたかを述べている[22][23]。
他にもリッチーの後世への影響について、様々なことが言われている[24][25][26][27]。
Fedora 16 というLinuxディストリビューションはリッチーの死後1カ月ほどでリリースされており、リッチーへの献辞が添えられていた[28]。2012年1月12日にリリースされた FreeBSD 9.0 にもリッチーへの献辞が添えられている[29]。』
※ 「スティーブ・ジョブス…。世界を変えた男…。」という言い方が、よくされるが、本当に「世界を変えた」のは、デニス・リッチー(や、その仲間たち)だった…、とオレは思っている…。
https://xtech.nikkei.com/atcl/nxt/column/18/00001/04385/


『サーバー用OSのWindows Serverに危険な脆弱性が見つかった。悪用されるとコンピューターを乗っ取られる恐れなどがある。危険度を表す指標CVSSは最大値の10.0。米国土安全保障省(DHS)は政府機関に対策を命じる緊急指令を発令した。悪用した攻撃は未確認だが近いうちに出現する可能性は高い。攻撃が出回る前にセキュリティー更新プログラムや回避策を適用する必要がある。
17年前から存在する
今回の脆弱性はWindows Serverに含まれるWindows DNS Serverに見つかった。Windows DNS Serverは米Microsoft(マイクロソフト)製のDNSサーバーソフト。発見者である米Check Point Software Technologies(チェック・ポイント・ソフトウェア・テクノロジーズ)によると17年前から存在するという。
同社によれば、Windows Server 2003から最新版のWindows Server 2019までが影響を受けるとしている。つまり全てのWindows Serverが対象になる。
マイクロソフトはこの脆弱性を修正するセキュリティー更新プログラムを2020年7月14日(米国時間、以下同)に公開した。現在サポート期間中のWindows Serverに加え、2020年1月に延長サポートが終了しているWindows Server 2008および2008 R2に対しても更新プログラムを提供している。一方、それ以前の古いWindows Serverはサポート期間が終了しているため提供していない。
今回の脆弱性はDNSのSIGレコードが関係する。このためチェック・ポイントは脆弱性を「SIGRed」と名付けた。細工が施されたデータを送信されるとバッファーオーバーフローが発生し、任意のプログラムを実行される恐れがある。その結果、コンピューターを乗っ取られたり、ウイルス(マルウエア)に感染させられたりする可能性がある。
この脆弱性を修正するセキュリティー更新プログラムの公開を受けて、前述のようにDHSは7月16日に緊急指令を発令。政府機関に対策するよう命じた。
緊急指令は法令で定められていて強制力がある。今までに3回しか発令されていない。初めて発令されたのは2019年1月。このときはDNSの改ざんが相次いだための対応だった。2度目は2020年1月。WindowsのRDPに見つかった脆弱性に関して発令された。そして今回が3度目である。
ワームに悪用される
今回の脆弱性に対して緊急指令を発令したのは、まず第一に危険度が高いためだ。コンピューターを乗っ取られるだけではなく、ワームに悪用される恐れもある。ここでのワームとは、ネットワーク経由で勝手に感染を広げるウイルスのこと。今回の脆弱性を悪用すれば、人手を介することなく感染を拡大できる。このような脆弱性は「ワーム可能な(wormable)脆弱性」と呼ぶ。
影響範囲も広い。前述のようにWindows Serverの全てのバージョンが影響を受ける。また、DHSのサイバーセキュリティー・インフラストラクチャー・セキュリティー庁(CISA)クリストファー・クレブスディレクターは7月16日付の公式ブログにおいて、政府機関の多くがWindows Serverを利用していると述べている。
緊急指令 20-03を解説するブログ
(出所:DHSのサイバーセキュリティー・インフラストラクチャー・セキュリティー庁)
[画像のクリックで拡大表示]
脆弱性を悪用する攻撃が出現する可能性も高いとしている。セキュリティー組織の米SANS Institute(サンズインスティチュート)はセキュリティー更新プログラムの公開直後時点で、「DoSエクスプロイト(脆弱性を突いてコンピューターを正常に動作させなくするプログラム)」は確認したが、コンピューターを乗っ取るようなプログラムは未確認としていた。
緊急指令の発令時点でCISAも悪用を認識していないとしているが、公開されているセキュリティー更新プログラムをリバースエンジニアリングすることで脆弱性の詳細は明らかにされるだろうとしている。
前出のクレブスディレクターも「今のところ出現していないが、今回の脆弱性を悪用するプログラム(エクスプロイト)が現れるのは時間の問題」と公式ブログで強調する。
国内でもすぐに対策を
もう1点気になるのが、今回の脆弱性はサーバーOSが対象であることだ。クライアントに比べて台数は少ないものの、セキュリティー更新プログラムの自動更新を有効にしていない可能性が高い。「セキュリティー更新プログラムは事前に検証したうえで適用する」という運用にしている組織は、今回のセキュリティー更新プログラムをまだ適用していない恐れがある。
DNSの緊急指令は米国政府機関向けだが、当然のごとく対岸の火事ではない。国内でも対策が急務だ。今回の脆弱性対策としては、セキュリティー更新プログラムの適用のほかに、レジストリーを変更するという回避策がある。セキュリティー更新プログラムをすぐに適用できない組織は回避策でしのごう。
詳細はマイクロソフトの情報(https://portal.msrc.microsoft.com/ja-JP/security-guidance/advisory/CVE-2020-1350)などを参照してほしい。攻撃が出回ってからでは遅い。』
https://xtech.nikkei.com/atcl/nxt/column/18/01373/072700001/?i_cid=nbpnxt_ranking


『システム開発を円滑に進めるには、開発対象のシステムに合ったプログラミング言語を選ぶ必要がある。プログラミング言語によって向いているシステム、または向いていないシステムがあるからだ。ITエンジニアには開発対象に応じて利用言語を増やしたり、場合によっては切り替えたりすることが求められる。
ITエンジニアが開発するシステムは様々だ。最近では、従来の基幹系システムだけでなく、Webサービスやスマホアプリ、AI(人工知能)システムなどもある。では、ITエンジニアはどんなプログラミング言語を使っているのか。また開発対象のシステムごとに利用されている言語は何か――。
これらを確かめるため、日経クロステックでは「プログラミング言語利用実態調査 2020 夏」をWebサイト上で実施した。調査期間は2020年6月23日~7月3日。711人の会員から回答を得た。その結果を見ていこう。
C/C++が首位陥落
アンケートでは普段使っているプログラミング言語を3つまで挙げてもらった。その結果、利用言語の第1位は「JavaScript」で、回答者711人中217人が使っていた。3割以上のエンジニアがJavaScriptを使っていることになる。JavaScriptはWebシステムやWebアプリのクライアント側(Webフロントエンド)開発に多用されるプログラミング言語だ。
利用しているプログラミング言語
「あなたが現在使っているプログラミング言語は何ですか」という設問に対する回答の内訳。1人当たり最大3つ選択してもらった
[画像のクリックで拡大表示]
日経クロステックでは2018年と2019年に同様の調査をしている。過去2回の調査では、利用言語の第1位は「C/C++」だった。今回、C/C++は第4位(182人)に後退した。このことからITエンジニアが開発するシステムにWeb技術の採用が進んでいることが分かる。
関連記事:プログラミング言語の人気ランキング、独自調査で解明
関連記事:プログラミング言語人気ランキング2020、2位に「大躍進」したあの言語
利用言語の第2位は「Python」(207人)だった。PythonはAIシステムやデータ分析システムに利用されている。Python向けの機械学習や計算処理などのライブラリーやフレームワークが豊富にあるためだ。最近こうしたシステム開発に携わるITエンジニアは増えており、第2位に入る結果となった。
利用言語の第3位は「Java」(186人)、4位は182人が利用していると回答した「C#」と「C/C++」だった。JavaやC#は基幹系システムや業務システムの開発に利用する定番言語である。
メインに使っている言語はJavaがトップ
先ほどの回答は利用しているプログラミング言語を複数(3つまで)聞いた結果だ。では、メインとして使っている言語は何だろう。アンケートでは最も使っている言語を1つだけ挙げてもらった。
その結果、第1位は「Java」(16.0%)、第2位は「C#」(14.6%)だった。先ほど利用している言語では第1位だった「JavaScript」は第7位に後退している。現在のシステム開発には何かしらのWeb技術を用いるため一部JavaScriptを利用するが、主にプログラミングするのは定番のJavaやC#であることが分かる。
第3位は「C/C++」(13.8%)だった。C/C++は組み込み系ソフトの開発に利用することが多い。組み込み系ソフトを開発するエンジニアの7割以上がメイン言語として使っていた。第4位は「Python」(12.9%)である。Pythonを用いたシステム開発は増えているものの、メインの言語として利用しているエンジニアはJavaやC#と比べて少ない結果となった。
第5位は「VBA」(7.7%)だった。VBAは主にExcel上でマクロのプログラムを記述する際などに使う。Excelで行う計算処理を自動化して事務作業を効率化する用途でよく利用されている。ただし後述するアンケートの結果を見ると、事務作業以外でも利用する機会が増えているようだ。
開発用途別の利用言語
続いて、開発するシステムごとの利用言語について見ていこう。アンケートの結果では基幹系システムを開発しているITエンジニアが最も多く242人だった。基幹系システムを開発するエンジニアが使っている言語の第1位は「C#」だった。その割合は22.7%である。第2位は「Java」で21.9%。両者を合計すると全体の4割強になる。登場時期が古い「COBOL」も9.1%のエンジニアが利用している。
開発対象システムごとにメインで利用する言語
[画像のクリックで拡大表示]
組み込み系ソフトを開発しているエンジニアの73.8%は「C/C++」を利用していると回答した。過去2回の調査では組み込み系ソフトの開発にC/C++を利用しているエンジニアが多く、全体の順位を押し上げる傾向だった。今回の調査ではJavaやC#を利用して基幹系システムを開発するエンジニアの割合が増えたため、組み込み系ソフトで多用されているC/C++の順位を上回ったと思われる。
意外だったのはWebフロント系システムを開発しているエンジニアの24.7%がJavaをメインに利用していることだ。Webフロント系システムの開発ではバックエンドとなるシステムとの連携が必要になる。バックエンドとなるシステムはJavaやC#といった言語で開発していることが多い。そのためWebフロント系システムを開発していると回答したエンジニアの多くがJavaをメインに利用していると推測できる。』
ベテランも4割強がプログラミング能力不足を実感、PythonとVBAで顕著
https://xtech.nikkei.com/atcl/nxt/column/18/01373/072800002/


※ どこまで行っても、「他人様が作ったもの」を利用する…、ということからは逃れられない…。その「他人様」がどういうことを考えて作ったのか…、ということがよく理解されない限り、「なんで、こうなっているんだ?」という疑問は、解消されない…。
※ ましてや、「英語圏」では無い日本人プログラマーでは、最初から「ハンディ」を背負って(しょって)いるわけだ…。
https://www.nikkei.com/article/DGXMZO62014440Y0A720C2MM8000/

『南米とアジア・オセアニアを結ぶ初の光海底ケーブルについて、計画を進めるチリ政府が日本の提案したルートを採用した。NECなど日本企業が受注する可能性が高まった。中国もチリと上海を結ぶルートを提案していた。米国が中国へのけん制を強めるなか、情報インフラ整備で脱・中国依存が進む可能性がある。
インターネットなど国際通信の95%は海底ケーブルを経由する。あらゆるモノがネットにつながるIoTや次世代通信規格5Gの普及で通信量の急拡大が見込まれる。海底ケーブルは大容量通信を支える基幹線で、拡充が課題になっている。
海底ケーブルを巡っては中継器やケーブルの陸揚げ拠点で通信データが監視される恐れを指摘する声もある。米司法省は6月、米国と香港を結ぶ海底ケーブルについて、米グーグルやフェイスブック、中国通信サービス大手が手掛ける計画に反対を表明した。
米司法省はデータを中国当局に収集されスパイ活動に使われる恐れがあると警戒している。華為技術(ファーウェイ)製品を排除する米トランプ政権はチリ政府の海底ケーブル計画でも中国企業の受注を避けるよう働きかけていた。
日本が提案したのはチリからニュージーランドを経由しオーストラリアのシドニーに達するルートで長さは約1万3千キロメートル。チリ政府はコストや実用性から「最も薦められるルート」とした。
日本と豪州を結ぶ別の海底ケーブルが7月に完成しており新ルートは日本とも接続しやすい。日本は豪州政府がファーウェイ製品を排除し中国に強硬姿勢をとっていることも考慮した。豪州とニュージーランドは環太平洋経済連携協定(TPP)でチリとも関係が深い。
中国は上海とチリを結ぶルートを提案していた。チリのピニェラ大統領が2019年4月に訪中した際には、ファーウェイがチリでのデータセンターの投資を約束するなど官民で受注に力を入れていた。
チリにとって中国は最大の輸出相手国で、海底ケーブルでも当初、ファーウェイは有力候補だった。一方、外交や貿易で米国の意向も無視できない。ポンペオ米国務長官はピニェラ氏の訪中直前にチリを訪問し「ファーウェイは中国政府にコントロールされており、国民をリスクにさらす」とくぎを刺していた。
チリのフット運輸・通信相は「太平洋で南米側のデジタルハブになる」とし、チリ政府は今秋にも技術調査の最終報告を公表する見通し。年末以降に実施主体となる特別目的事業体(SPV)を設立する。入札の実施は来年以降で、事業規模は初期投資で約600億円の見込み。
通信ケーブルや関連製品の受注は、提案が採用された日本が有利になる。日本政府は日本勢の受注が決まった場合、国際協力銀行(JBIC)や総務省管轄の海外通信・放送・郵便事業支援機構(JICT)によるSPVへの投融資などを検討する。
海底ケーブルは米サブコム、仏アルカテル・サブマリン・ネットワークス、NECが3強。NECはアフリカと南米を結ぶルートなどアジア以外の事業も広げている。
ファーウェイはもともと短距離が中心で、近年は南米とアフリカを結ぶ長距離を手がけるなど存在感を高めていた。19年6月には海底ケーブル事業を売却すると発表したが、売却しても別の中国通信大手が事業を継続するとみられる。(広瀬洋平、サンパウロ=外山尚之)』

『〔Windows 10 バージョン2004は自動更新ですぐに配布されることはない〕
コロナ禍真っただ中の2020年5月27日(米国時間)、「Windows 10」の最新バージョン「Windows 10 May 2020 Update(バージョン2004、OSビルド19041)」がリリースされました。この新バージョンで注目される新機能に興味があったとしても、リモートワークに振り回されている中、それどころではないという方も多いと思います。
でも安心してください。Windows 10の「Windows Update」の設定をいじっていない限り、そして現在使用中のバージョンのサポート期限が切れていたり、期限切れが迫っていたりしていない限り、Windows 10 バージョン2004のダウンロードとインストール(アップグレード)が自動的に始まってしまうことはありません。
Windows 10 バージョン1903以降を現在使用しているなら、「設定」アプリの「Windows Update」で新しいバージョンの機能更新プログラムが利用可能であることが案内されるだけで、「今すぐダウンロードしてインストールする」(バージョン1903以前)または「ダウンロードしてインストール」(バージョン1909以降)をユーザーが明示的にクリックしなければダウンロードもインストールも始まりません。そのことは前々回の以下の記事でもお伝えした通りです。
緊急! Windows 10 May 2020 Updateのアップグレードにちょっと待った!(本連載 第181回:緊急特別編)
この機能はWindows 10 バージョン1803や1809にも備わっていますが(2019年5月以降の品質更新で追加されました)、これらのバージョンのライフサイクルは既に終了しているか、終了が近づいているため、自動配布される可能性はあります。Windows 10 バージョン1809のHomeおよびProエディションのサポート期限は「2020年5月12日」でしたが、コロナ禍の影響で「2020年11月10日」まで延期されました。Windows Updateがその延期を考慮してくれるのかどうかは、筆者は確認できていません。
機能更新プログラムが自動配布される“例外”がまだあります。「Windows Update for Business(WUfB)」の延期機能を利用して機能更新プログラムのインストールを延期(最大365日)している、WUfBのクライアント側の「更新プログラムをいつインストールするかを選択する」オプションで機能更新プログラムのインストールを延期している、または「Windows Server Update Services(WSUS)」やその他の管理ツールで管理者が機能更新プログラムの配布を開始した場合です。
例えば、2020年6月1日の時点で機能更新プログラムの延期設定を「4日」よりも短く設定している場合、Windows Updateの自動更新ですぐに「Windows 10、バージョン2004の機能更新プログラム」が検出され、インストールが始まってしまうでしょう(画面1)。
〔「更新プログラムをいつインストールするかを選択する」オプションは廃止?〕
Windows 10 バージョン2004にアップグレード、またはバージョン2004を新規インストールすると、以前のバージョンでは「設定」アプリの「Windows Update」の「詳細オプション」にあった「更新プログラムをいつインストールするかを選択する」オプションが見当たらないことに気付いた方もいるかもしれません。
「更新プログラムをいつインストールするかを選択する」オプションは、WUfBのポリシー設定と同等のことをクライアント側の「設定」アプリでユーザーが構成できるようにするもので、Windows 10 バージョン1703で追加されたものです。
Windows 10 バージョン1903では「1日以上」の延期設定があるとこのオプションが非表示になるという不具合があり、その後、修正されたといういきさつがあります。しかし今回、WUfBのクライアント側の設定オプションは本当になくなりました。
画面1の機能更新プログラムのインストールを「4日」延期したPCの場合、Windows 10 バージョン2004にアップグレード後、その設定は消えてなくなりました。以前のバージョンで設定を保持していたレジストリ値(HKLM\SOFTWARE\Microsoft\WindowsUpdate\UX\SettingsのDeferFeatureUpdatesPeriodInDaysおよびDeferQualityUpdatesPeriodInDays)は使用されなくなったようです。アップグレード後はレジストリ値そのものが消えてしまいました。レジストリ値を直接書き込んでも無視されるはずです。
しかし、機能更新プログラムと品質更新プログラムを詳細に制御できるPro以上のエディションのメリットは失われたわけではありません。「ローカルポリシー」や「グループポリシー」「Microsoft Intune」「Microsoft Endpoint Configuration Manager(旧称、System Center Configuration Manager)」によるWUfBの制御は引き続き利用可能ですし、アップグレードで延期設定が失われることもありません。
これらの方法で管理されている場合は、「設定」アプリの「Windows Update」や「詳細オプション」の上部に「*一部の設定は組織によって管理されています」と表示されるので、「構成されている更新ポリシーを表示」をクリックして確認することができます。ただし、延期設定が行われていることは判断できますが、何日延期されているかまでは教えてくれません。以前の「更新プログラムをいつインストールするかを選択する」オプションの延期設定が、WUfBのポリシーに引き継がれることもありません(画面2)。
画面2 WUfBのクライアント側の設定オプション「更新プログラムをいつインストールするかを選択する」は、Windows 10 バージョン2004で廃止された模様
これまで「設定」アプリの「更新プログラムをいつインストールするかを選択する」オプションを利用していた方は、設定が消えてしまっているので、別の方法(ローカルポリシーなど)の検討を含めて見直す必要があります。Windows Updateに任せてしまうのが最も簡単です。
Windows 10 バージョン2004リリース直後は「ダウンロードしてインストール」が提示され、新バージョンが自動配布されなくなりましたし、「Cリリース」「Dリリース」とも呼ばれるセキュリティ以外のオプションの更新プログラムもWindows 10 バージョン1903以降は「ダウンロードしてインストールする」方式になりました。
「更新プログラムが勝手にインストールされるのはいやだ」という目的のために、WUfBを使う意味はもうなくなっています。問題のある更新プログラムの回避には、「更新の一時停止」(既定は7日停止、最大35日停止)機能で十分に対処できるはずです。
この変更については、後述するMicrosoftの公式ドキュメント「What’s new in Windows 10, version 2004 for IT Pros」の「Windows Update for Business」の項に2020年6月24日(米国時間)に追記されました。2019年から機能更新プログラムの自動配布はサポート終了が近いデバイスのみを対象とするように方針が変更され、自動更新に任せている多くのデバイスでは年に1回程度の機能更新(HomeやProは3年の間に2回)しか行われなくなりました。この方針変更を最大限ユーザーに提供しつつ、かつ混乱を避けるために、「詳細オプション」から削除されたそうです。』
※ やはり、現状、「停止」の最大期間は、「35日間」であるようだ…。
それで、「大体は」、不具合が改善されてくれれば、いいんだが…。
まあ、「盛大に」不具合が出るのは、年2回の「大型アプデ」だろうからな…。
「月例アプデ」は、そこまで派手に不具合が出ることは、珍しいんだろう…(そう、願うよ…。オレは、「目に遭う」のがイヤだから、様子見派だが…)。
Amazonもハマった、「AIを使うとき」の落とし穴
https://www.itmedia.co.jp/business/articles/2007/09/news022.html
※ まあ、実際の画像は、こういう「クッキリ、スッキリ」ばかりじゃ無いからな…。

『それは大手IT企業も例外ではない。おなじみの米Amazon.comは採用活動を支援するために、応募者から寄せられる履歴書を審査するAIを使っていた。ところがこのAIが、女性の応募者を不当に低く評価していた、つまり女性に“偏見”を持っていたとして利用を中止している。
なぜそのようなことが起きたのか、それはAIにモデルを構築させるために、過去の社員や応募に関するデータを与えていたからだった。米国でも、IT技術者はまだまだ男性の方が多い。そのためAIは、過去のデータから「男性を採用すべき」というモデルを作ってしまったのだ。
将来は、新しいAI開発手法が考案され、こうしたミスを避けられるようになるかもしれない。しかしそれまでは、現在のAIは与えるデータによってアウトプットが大きく左右されてしまうものだという大前提を肝に銘じておこう。
また新しい手法が登場したとしても、それには別の長所と短所、そして別の前提条件が生まれるだろう。だからこそ、自分自身が開発者にならなかったとしても、「いま自分が使おうとしているAIは、いったいどのような仕組みで動いているのか」を理解しておく必要があるのだ。』
『その上で、次に必要になるのは「AIをどこに使うか」という判断力である。
いまは第3次AIブームと呼ばれるほどAIへの注目が高まり、AIやそれらを使ったアプリケーションも進化しているが、残念ながらAIは万能ではない。というより、前述のようなAIを実現する仕組み、あるいはそれらが活用される環境では、得意なことと不得意なことが変わってくるのである。私たちには環境を変える力がないことが多いが、使うツールを選んだり、使い道を変えたりすることはできる。これらを考慮して、ツールの価値を最大限に引き出さなければならない。』
『一例を挙げよう。ある旅行会社で、スマートフォンで観光地の写真を撮ると、AIがそこに写っている被写体が何なのか(有名な寺社仏閣やモニュメントなど)を認識し、関連情報を表示してくれるアプリを作ってはどうかという計画が持ち上がった。
これなら外国に出かけたとき、現地語の説明が読めなくてもそれが何なのか理解できる。旅行ガイドを開くより手軽だし、適当に写真を撮っておいて、後からそれが何だったのかを確認することもできる。また、関連情報を表示する際、広告やクーポンなどの情報も表示すれば、旅行者にさらなるアクティビティーを促せる。それが新たなビジネスへとつながるだろう、というわけだ。
幸い旅行会社なので、教師データとなる観光地の写真は多数用意できそうだ。早速、試験的なAIの構築が始まったが、精度の高いアプリケーションを実現することはできなかった。
理由は単純で、用意された教師データの大部分が、被写体を美しく撮影したものだったからだ。晴天の中、被写体がもっとも美しく見える角度で撮影された写真ばかり――PRが目的なのだから当然だ。しかしテストに協力してくれた一般の人々は、さまざまな天候、時間、角度で写真を撮っていた。バスで移動中に、急に気になる建物が視界に入ったので、ブレブレでピントも合っていない写真を撮ったという場合もあった。これでは思うような精度は出せない。
最終的にこのプロジェクトは、精度が出せるように被写体と用途を限定するという方向へ進むことになった。あらゆる条件下で、達成したい価値の100%を実現できるAIを実現するのは難しい場合が多いが、AIを使用する範囲を一定に絞り込むことで、価値をある程度まで手にできることも多い。実現できなかった部分は、従来通り人間が担当したり、あるいは人間とAIが協力してタスクを実行したりすることができる。そうした判断を、AIを活用する側が下していくわけだ。
もちろんこうした判断を、誰もが正確に下せるわけではない。多くは試行錯誤を経て、あるいは過去の類似事例や経験に基づいて正解へとたどり着くことになる。これからAIを学ぼうというマーケターも、座学だけでなく、大小さまざまな実践と失敗を通じてスキルを磨くことになるだろう。』
『 実践する際には、失敗が致命傷とならないよう、AIが持つリスクを理解しておく必要がある。特にマーケティング活用では、AIの誤作動が顧客に直接的なダメージを与えてしまいかねない。そして前述のように、大手IT企業でも失敗する場合があるほど、AI利用に潜む落とし穴を把握することは難しい。AIの仕組みや利用法に関する知識を得るのと同時に、リスクについても確実に学んでおこう。』
『その際に参考になるのは、各国の政府や国際機関、業界団体が発表しているガイドラインだ。AIを利用する際の注意点についてまとめたもので、その多くは、非技術者にも理解できるような表現が使われている。
例えば、総務省の情報通信政策研究所が2019年8月に発表した「AI利活用ガイドライン」では、「AIサービスプロバイダー、ビジネス利用者およびデータ提供者が留意すべき事項」として、10項目のAI利活用原則を定めている。
(1)適正利用の原則:利用者は、人間とAIシステムとの間および利用者間における適切な役割分担のもと、適正な範囲および方法でAIシステムまたはAIサービスを利用するよう努める。
(2)適正学習の原則:利用者およびデータ提供者は、AIシステムの学習などに用いるデータの質に留意する。
(3)連携の原則:AI サービスプロバイダー、ビジネス利用者およびデータ提供者は、AIシステムまたはAIサービス相互間の連携に留意する。また利用者は、AIシステムがネットワーク化することによってリスクが惹起(じゃっき)・増幅される可能性があることに留意する。
(4)安全の原則:利用者は、AIシステムまたはAIサービスの利活用により、アクチュエータなどを通じて、利用者および第三者の生命・身体・財産に危害を及ぼすことがないよう配慮する。
(5)セキュリティの原則:利用者およびデータ提供者は、AIシステムまたはAIサービスのセキュリティに留意する。
(6)プライバシーの原則:利用者およびデータ提供者は、AIシステムまたはAIサービスの利活用において、他者または自己のプライバシーが侵害されないよう配慮する。
(7)尊厳・自律の原則:利用者は、AIシステムまたはAIサービスの利活用において、人間の尊厳と個人の自律を尊重する。
(8)公平性の原則:AIサービスプロバイダー、ビジネス利用者およびデータ提供者は、AIシステムまたはAIサービスの判断にバイアスが含まれる可能性があることに留意し、また、AIシステムまたはAIサービスの判断によって個人および集団が不当に差別されないよう配慮する。
(9)透明性の原則:AIサービスプロバイダーおよびビジネス利用者は、AIシステムまたはAIサービスの入出力などの検証可能性および判断結果の説明可能性に留意する。
(10)アカウンタビリティの原則:利用者は、ステークホルダに対しアカウンタビリティを果たすよう努める。』
『ガイドラインによっては、AIの非軍事的な利用や公教育でのAI教育の必要性など、社会全体で行うべき取り組みを定めているものもあるが、多くは上に挙げた10項目のような、一つの企業や組織内で実践できる取り組みを解説している。信頼できる組織が発表したものを選び、自らの取り組みを検証してみると良いだろう。
その際に重要なのは、関係各部との連携だ。AIはITシステムであり、開発から利活用までではシステム部とマーケティング部のやりとりが中心になるだろう。しかしプライバシーに関するリスクのように、コンプライアンスや法務が関係する部分もある。AIの利活用が生み出すリスクは、組織横断的に対応する必要があるのだ。その意味で、AIに関する知識やスキルを学ぶ段階から、他部門との連携や共同作業を進めておくべきだろう。
AIへの正しい対応方法を修得するというのは、誰にとっても簡単な話ではない。テクノロジー自体が現在進行形で進化していることに加え、それを正しく利活用する原則や理論にも、アップデートが加えられている。しかしマーケティングの世界は、これまでも各時代における最新のテクノロジーや理論を積極的に取り入れ、進化してきた。自らが新たなマーケティングの世界を切り開くという気概で、AIにチャレンジしてほしい。』
AI利活用ガイドライン
~AI利活用のためのプラクティカルリファレンス~
https://www.soumu.go.jp/main_content/000637097.pdf
中国の攻撃でナンバーワン企業破綻か、トップ継いだのはファーウェイ
https://www.bloomberg.co.jp/news/articles/2020-07-06/QCVGUTDWLU6F01?srnd=cojp-v2


『2004年当時、世界有数の大企業でカナダを代表する通信機器メーカーだったノーテル・ネットワークスから大量の書類がインターネット経由で中国に届き始めた。4月のある土曜日、午前8時48分のことだった。流出した800近い文書には顧客との会合での説明資料や米通信ネットワーク設計の詳細などに加え、最も厳重な扱いを要する情報であるソースコードも含まれていた。』
『急成長を遂げ光ファイバーデータ伝送システム市場で圧倒的な存在感を示していたノーテルは人材や話題を集める一方、ハッカーの標的にもなっていた。米中央情報局(CIA)のカナダ版、カナダ安全情報局(CSIS)は1990年代後半から「異常なトラフィック」を認識。中国を拠点とするハッカーがデータと文書を盗み出していると警戒を促していた。CSISのアジア太平洋部門を当時率いていたミシェル・ジュノーカツヤ氏は「オタワのノーテルを訪れハッカーたちが『知的財産を抜き取っている』と伝えたが、幹部らは何もしなかった」と語る。』
『2004年までにハッカーはノーテル最上級幹部のアカウントに侵入。当時の最高経営責任者(CEO)、フランク・ダン氏が中国に約800もの文書を送信した張本人に見えたが、犯人はもちろん同氏ではない。財務諸表の修正を余儀なくされた同社の会計不祥事でダン氏が解雇される4日前、何者かが同氏のログインで、上海ファシエン社(Shanghai Faxian Corp.)に登録されているIPアドレスにパワーポイントや機密性の高いファイルを転送した。同社はノーテルとの取引実態不明のダミー会社のようだった。』
『ハッカーはダン氏に加え、ノーテルが巨額投資を行っていた光学部門の6人のパスワードを盗んだ。「Il.browse」というスクリプトを用いて、製品・研究開発から設計文書・議事録に至る全てをノーテルのシステムから吸い取った。当時のシステムセキュリティー上級顧問でハッキングを調査した5人チームの1人だったブライアン・シールズ氏は、「掃除機のように、フォルダーのコンテンツ全体が吸い取られた」と振り返る。だがノーテルは適切な対策を怠り、単にパスワードを変更しただけだった。09年までに同社は破綻した。』
『誰がノーテルをハッキングしたのか、盗まれたデータが中国のどこに流れたかは誰にも分からない。だがシールズ氏やこの事件を調査した多くの関係者が、華為技術(ファーウェイ)を含む国内テクノロジー企業の育成を後押ししていた中国政府の関与を強く疑っている。ファーウェイは当時のノーテルに対するハッキングは知らなかったし、関与もしていないと説明。ノーテルから一切情報は受け取っていないとしている。 「ファーウェイにスパイ活動への認識ないし関与があったとの疑惑は完全に間違いだ」と同社はコメント。 不適切または不正な手段によって開発されたファーウェイの製品やテクノロジーは一切ない」と主張した。』
『確かなのは、衰退するノーテルからファーウェイが大口顧客を奪い、第5世代(5G)移動通信ネットワークでのリードをもたらした人材も引き抜いたということだ。 「明白で簡単なことだ。ノーテルで経済スパイ活動が行われたのだ」とシールズ氏は言う。 「世界のどの事業体がナンバーワンを引き継いだか、どれだけ急激にそうなったかを見たらよい」と話す。』
『日本貿易振興機構(ジェトロ)の調査によれば、中国の政策銀行、 国家開発銀行は05年、移動通信ネットワーク向けにファーウェイの設備を購入するナイジェリア政府に2億ドル(現在のレートで約215億円)を融資する際、1%という極めて低い金利を提示した(当時の指標金利は6%を超えていた)。1999年の国外売上高が5000万ドルだったファーウェイだが、2005年末までにはその100倍の50億ドルに急増。11年には当時のフレッド・ホックバーグ米国輸出入銀行総裁が主要7カ国(G7)の「どの国も国家開発銀行に近い水準の資金提供はしていない」と述べるなど、中国政府の支援を背景にファーウェイが世界中の重要な通信インフラの大半をいずれ保有するのではないかとの懸念が米国を中心に強まっていった。』
『サイバー攻撃は他にもよく知られたケースがあるものの、ノーテルへの攻撃は特にひどい部類に入るだろう。少なくとも2000年から09年まで長期間続き、シールズ氏によれば、その洗練された手口には民間企業ではなく国家の関与が明らかに認められた。
だが業績立て直しに精一杯だったノーテル幹部はほぼ無策だった。ハッキング発覚前に解雇されたダン氏には知らされず、後任CEOに就いたビル・オーウェンズ氏らノーテル側が行ったのはパスワード更新。そして、ファーウェイへの提案だった。オーウェンズ氏はファーウェイを創業した同社CEOの任正非氏と合併の可能性を巡って繰り返し会談。ノーテルのCEOをオーウェンズ氏から05年11月に引き継いだマイク・ザフィロフスキ氏は米モトローラ最高執行責任者(COO)時代、ファーウェイ買収合意に近づいた経緯もあり、同氏の下でノーテルとファーウェイはルーター・スイッチの合弁やイーサネット部門売却、さらには救済策の可能性さえ協議した。』
『これらはどれも実現しなかったが、ファーウェイにとって大した問題ではなかっただろう。破綻しつつあるノーテルで5Gテクノロジーの基盤を開発していた約20人をひっそりと採用したからだ。現在ファーウェイのワイヤレス事業最高技術責任者となっているウェン・トン氏もノーテルに14年間在籍。モントリールにあるコンコルディア大学で学んだ同氏はワイヤレス調査で100を超える特許に関与し、ノーテルの最も価値ある知財の幾つかを生み出した。
ファーウェイのリサーチ戦略・パートナーシップ担当幹部ソン・チャン氏はノーテル破綻までファーウェイは新たな技術を生み出す企業ではなく、改良と低価格を提供できる追随型の企業だったとの認識を示す。同氏もまた1990年代後半、ノーテルで働いていた。』
『次世代無線インフラの標準を定める2016年の業界会議では、ファーウェイが取り組んできた「ポーラ符号」が他のプロトコルと共に選ばれた。それまでこうした会議は欧米勢が牛耳っていたが、この時は全ての中国企業が米クアルコム開発の既存アプローチを支持する陣営に対抗。中国のレノボ・グループ(聯想集団)は当初、欧米案を支持していたが、最終的にファーウェイ側に回った。
この会議に参加していたシグナルズ・リサーチ・グループの創業者マイク・ザランダー氏は中国政府がファーウェイと足並みを乱さないよう自国企業に圧力をかけたのは明らかなようだったと指摘する。こうして、ファーウェイは5G開発の中心企業となった。』
『カナダでは18年12月、ファーウェイの孟晩舟最高財務責任者(CFO)が対イラン制裁違反に関係した銀行詐欺容疑を主張する米国の要請で逮捕された。創業者の長女である孟CFOの逮捕後すぐに中国でカナダ人2人が拘束されたが、これは中国による報復だと広く考えられている。カナダで保釈中の孟CFOは無実を主張。中国政府は企業のためにサイバースパイ活動を行っているとの疑惑を否定し続けている。ファーウェイは元中国人民解放軍エンジニアの任氏が香港に隣接する広東省深圳で1987年に設立した。
原題:Did a Chinese Hack Kill Canada’s Greatest Tech Company?(抜粋)
(原文は「ブルームバーグ・ビジネスウィーク」誌に掲載)』
※ 長いこと様子見していたが、ついに適用した…。
というか、あの時の「期間の延長」は、最大35日間だった…。
その期間が過ぎて、自動的にダウンロードされてしまった…。
「通知」があって、迷ったが、このところ「不具合情報」も鳴りを潜めていたし、「まあ、よかろう…。」と思って、適用した…。
それは、いいんだ…。
よくなかったのは、ブラウザのレンダリング・エンジンが「クロミウム」にされてしまったことだ…。
話しには、聞いていた…。「エッジ」から「クロミウム」にすると、別の「ブラウザ」と認定されて、「本人認証」のやかましいサイトでは、ハジかれることがあると…。


まんまと、それにハマってしまった…。
「本人確認情報の初期化」を、オンラインで行おうとすると、「秘密の質問に、答えなさい。」とか言われるんだよ…。
オレは、「死にかけて」から、相当に「頭が悪く」なった…。元々、「記憶」は良い方じゃなかったが、それに輪をかけて「記憶が悪く」なった…。
心覚えの「答え」を入力したが、「違います。」とか冷たく言われた…(抜かったことに、紙に書き留めてもいなかった…)。
仕方なく、別のルートから、「初期化」を試みた…。
すると、今度は、「一定時間内に入力が無かったため、最初からやり直してください。」とか、言われるんだよ…。
いろいろと手元の資料なんかを見ながら、ポツポツと、拙く(つたなく)入力しているんだ…。時間がかかるのは、やむを得んところだろう…。
それで、進退窮まって、サポートに電話した…。
「これこれだ。」と事情を話して、ようやく週明けの月曜日に、「関係部署とも連携の上、ご連絡差し上げます。」という段取りになった…。
しかーし、ひょんなことで、問題は解決した…。
それは、「最新バージョン」(バージョン83.0.478.58)を適用したことだ…。
これで、試しにアクセスしてみると、難なくクリアできた…。
おそらく、クロミウムの中に、「怪しい者では、ありません。私は、旧エッジであります。」という「情報発信」する「仕掛け」を施したんだろう…。
銀行とか、お役所とかで、免許証とか保険証とかの本人確認情報の提示を求められて、「怪しい者では、ありません。私が、「本人」です。間違いありません(本人が言っているから、間違いないです)。」と力説しているオジサンを見かけたことがある…。ブラウザ(レンダリング・エンジン)も、そう力説しているのか…。
サポートには、丁重に礼を言って、問題解決した旨を連絡しといた…。
ただ、反省点は、そのサポートとのやり取りの中で、MSへの「不満」を、ちょっとグチってしまったことだ…。「ちょっと、ムカついてます。」とか、言わずもがなのことを、口走ってしまった…。
そういうことは、言うべきじゃなかった…。
まだまだ、人間修行、「修養」が足りないな…。
「三省堂」じゃないが、「吾、日に三たび吾が身を省みる」だ…。「省みる」だけじゃなく、そのことによって、徐々に「自分の感情や、行動へのコントロール力」を、増大させていかないとな…。

